
Il whistleblowing è un sistema che permette ai dipendenti, ai collaboratori e ad altre persone legate a un’azienda da rapporti professionali di segnalare in modo riservato determinati illeciti o violazioni della legge di cui vengono a conoscenza durante la propria attività. Serve a far emergere irregolarità che altrimenti potrebbero rimanere nascoste.
Immaginiamo, per esempio, un dipendente che scopra una possibile frode nella gestione di un appalto e sospetti il coinvolgimento del direttore degli acquisti. Vorrebbe riferire quanto scoperto, ma la situazione è delicata: deve poter comunicare i fatti a qualcuno che li esamini senza coinvolgere le persone chiamate in causa e, allo stesso tempo, potrebbe temere ripercussioni sul lavoro per aver denunciato il comportamento di un dirigente. Il whistleblowing risponde a entrambe queste esigenze attraverso un canale riservato e specifiche tutele contro le ritorsioni.
Per presentare la segnalazione, il dipendente può utilizzare un canale dedicato che consente di comunicare i fatti sia per iscritto sia oralmente. La comunicazione viene ricevuta da una persona o da un ufficio interno all’azienda, oppure da un soggetto esterno, come un professionista o una società specializzata. Chi assume questo incarico deve avere una formazione specifica e poter operare in autonomia, senza subire pressioni o interferenze. Il suo compito consiste nell’esaminare le segnalazioni, svolgere le verifiche necessarie e tutelare sia l’identità di chi riferisce i fatti sia la riservatezza delle altre persone coinvolte.
Quanto alle possibili ripercussioni sul lavoro, la legge prevede specifiche tutele contro le ritorsioni, come licenziamenti o demansionamenti conseguenti alla segnalazione. Questa protezione riguarda però determinate categorie di violazioni previste dalla legge. Le lamentele esclusivamente personali e le controversie individuali relative al rapporto di lavoro, per esempio, non rientrano di per sé nella disciplina del whistleblowing.
Le tutele per chi segnala e gli obblighi relativi all’organizzazione del canale fanno parte della stessa disciplina. In Italia sono regolati dal decreto legislativo 10 marzo 2023, n. 24, che dà attuazione alla direttiva europea 2019/1937. Nel settore privato, l’obbligo di predisporre un canale interno riguarda le imprese che nell’anno solare precedente hanno impiegato in media almeno 50 lavoratori subordinati. La normativa si applica anche a determinate organizzazioni più piccole, come quelle che adottano un Modello 231, cioè un sistema di organizzazione e controllo finalizzato a prevenire specifici reati, o che operano in settori regolamentati, tra cui i servizi finanziari e la prevenzione del riciclaggio.
Il numero dei dipendenti serve dunque a stabilire quali imprese siano tenute ad attivare il canale, mentre la possibilità di utilizzarlo si estende, nei casi previsti dalla legge, anche ad altre figure professionali, come consulenti, lavoratori dei fornitori e azionisti.
Ma che cosa c’entra tutto questo con la privacy?
Per comprenderlo, basta considerare le informazioni che possono essere contenute in una segnalazione. Nel descrivere un possibile illecito, un dipendente potrebbe indicare nomi, riportare messaggi o allegare documenti riguardanti colleghi e altre persone. Tra questi contenuti possono comparire dati sulla salute o sull’appartenenza sindacale, che rientrano nelle categorie particolari tutelate dall’articolo 9 del GDPR. Le informazioni relative a reati e condanne penali sono invece soggette alle specifiche garanzie previste dall’articolo 10.
La tutela della riservatezza riguarda quindi non soltanto chi presenta la segnalazione, ma anche tutte le persone i cui dati personali vengono raccolti durante la gestione della pratica. L’azienda deve stabilire chi è autorizzato ad accedere a queste informazioni, quali misure adottare per proteggerle e per quanto tempo conservarle. La semplice attivazione di un canale dedicato, senza adeguate misure organizzative e di sicurezza, non è sufficiente a garantire il rispetto del GDPR.
Caso ipotetico: quando il canale di whistleblowing è una casella email
L’esempio mostra come una soluzione apparentemente semplice possa compromettere la riservatezza e creare problemi nella gestione delle segnalazioni.
Un’azienda manifatturiera con 120 dipendenti decide di attivare il proprio canale di whistleblowing creando una casella di posta elettronica dedicata: segnalazioni@azienda.it. L’indirizzo viene comunicato ai lavoratori e l’accesso viene condiviso tra i componenti della direzione generale e il personale dell’ufficio risorse umane.
La soluzione sembra pratica ed economica. Non richiede nuovi software, i dipendenti sanno già come utilizzarla e i messaggi ricevuti rimangono archiviati. L’azienda ritiene così di aver adempiuto agli obblighi previsti dalla normativa.
Qualche settimana dopo arriva la prima segnalazione. Un dipendente riferisce che l’ufficio risorse umane avrebbe utilizzato informazioni riservate sulla salute e sull’appartenenza sindacale di alcuni colleghi per penalizzarli nella distribuzione dei turni, assegnando loro quelli meno favorevoli. Per documentare i fatti allega alcune comunicazioni interne e documenti riservati.
Il messaggio arriva anche alle persone dell’ufficio chiamato in causa, che possono leggerne il contenuto e consultare gli allegati. Si crea così un conflitto di interessi che compromette l’autonomia necessaria per esaminare correttamente la vicenda e mette a rischio la riservatezza del segnalante e degli altri lavoratori.
L’articolo 12, comma 2, del decreto legislativo 24/2023 stabilisce che l’identità del segnalante, senza il suo consenso espresso, non possa essere rivelata a persone diverse da quelle competenti a ricevere e gestire le segnalazioni, espressamente autorizzate al trattamento dei dati. L’articolo 4, comma 2, richiede inoltre che il gestore sia autonomo e specificamente formato.
Sul piano tecnico, i normali sistemi di posta elettronica generano registrazioni tecniche, chiamate log, che possono contenere informazioni come mittente, destinatario, data e ora di invio. Anche quando il contenuto rimane riservato, questi dati possono consentire di risalire all’identità di chi ha scritto, soprattutto se ha utilizzato il proprio indirizzo email aziendale.
A seconda della configurazione del servizio, anche gli amministratori informatici o i fornitori esterni incaricati della manutenzione potrebbero avere accesso ai messaggi o ad alcune informazioni che li riguardano. La tutela del segnalante dipende quindi anche da aspetti tecnici che una normale casella email non è necessariamente in grado di garantire.
Anche la documentazione allegata richiede attenzione. Non tutte le informazioni raccolte sono necessariamente utili agli accertamenti. L’articolo 13, comma 2, del decreto 24/2023 stabilisce che i dati personali manifestamente non utili alla gestione della segnalazione non debbano essere raccolti e, se acquisiti accidentalmente, debbano essere cancellati immediatamente. Occorre quindi valutarne la necessità, conservando quelli che servono effettivamente all’istruttoria.
Alla luce di queste criticità, la decisione di utilizzare la posta elettronica avrebbe dovuto essere preceduta dalla valutazione d’impatto sulla protezione dei dati (DPIA), prevista dall’articolo 13, comma 6, del decreto legislativo 24/2023. L’analisi avrebbe consentito di individuare le misure tecniche e organizzative necessarie a proteggere le informazioni raccolte. L’azienda avrebbe inoltre dovuto predisporre un’informativa privacy adeguata, definire le autorizzazioni delle persone incaricate e limitare gli accessi in base alle rispettive competenze.
Se persone non autorizzate accedono effettivamente ai dati personali contenuti nella segnalazione, si verifica un data breach, cioè una violazione della sicurezza dei dati personali.
In presenza di una violazione di questo tipo, l’azienda deve valutarne le possibili conseguenze per le persone coinvolte e notificarla al Garante senza ingiustificato ritardo e, ove possibile, entro 72 ore da quando ne è venuta a conoscenza,salvo che sia improbabile che comporti un rischio per i loro diritti e le loro libertà. Quando il rischio è elevato, deve informare direttamente anche gli interessati, salvo le eccezioni previste dall’articolo 34 del GDPR.
Sul versante del whistleblowing interviene l’ANAC, che può sanzionare sia l’adozione di procedure non conformi al decreto 24/2023 sia, quando accertata, la violazione dell’obbligo di riservatezza del segnalante. Per queste fattispecie l’articolo 21 prevede sanzioni amministrative da 10.000 a 50.000 euro.
Il problema della riservatezza nelle comunicazioni via email è stato affrontato anche nei provvedimenti del 2025. Nel parere del 9 ottobre 2025 (provvedimento n. 581, doc. web 10184673), il Garante privacy ha richiamato la possibilità di identificare il segnalante attraverso i dati tecnici generati dalla trasmissione dei messaggi. Le Linee guida ANAC sui canali interni, approvate con la delibera n. 478 del 26 novembre 2025, chiariscono che la posta elettronica, ordinaria o certificata, non è di per sé adeguata a garantire la riservatezza richiesta dalla normativa. Il suo utilizzo richiede contromisure specifiche, individuate e giustificate nella valutazione d’impatto.
Come progettare il canale di whistleblowing secondo il GDPR
Il principio di privacy by design, previsto dall’articolo 25 del GDPR, richiede di integrare la protezione dei dati fin dalla progettazione del canale di whistleblowing e di garantirla durante il suo funzionamento. Lo stesso articolo disciplina la privacy by default, secondo cui le impostazioni predefinite devono limitare il trattamento ai soli dati personali necessari. Questo significa, per esempio, evitare che i moduli richiedano informazioni superflue e fare in modo che i contenuti siano accessibili soltanto alle persone autorizzate.
Sul piano operativo, occorre innanzitutto definire come ricevere le segnalazioni. La normativa prevede sia la forma scritta sia quella orale. Per quest’ultima possono essere utilizzate linee telefoniche o sistemi di messaggistica vocale. Chi preferisce riferire i fatti di persona può invece chiedere un incontro con il soggetto incaricato della gestione, che deve essere organizzato entro un termine ragionevole. L’azienda deve disciplinare queste diverse possibilità, stabilendo come raccogliere e gestire le informazioni nel rispetto della riservatezza.
Prima dell’attivazione è inoltre necessario consultare le rappresentanze o organizzazioni sindacali indicate dall’articolo 4, comma 1, del decreto legislativo 24/2023. La consultazione ha carattere informativo: l’azienda deve consentire loro di formulare eventuali osservazioni sulle procedure adottate, senza doverne ottenere l’approvazione. Il confronto deve essere ripetuto anche in caso di modifiche sostanziali delle modalità di ricezione e gestione delle segnalazioni. La sua omissione può rendere il sistema non conforme ed esporre l’organizzazione alle sanzioni previste dall’articolo 21 del decreto.
Per le segnalazioni scritte, le Linee guida ANAC del 2025 considerano preferibile l’utilizzo di piattaforme informatiche dedicate, perché, se adeguatamente progettate e configurate, offrono maggiori garanzie di riservatezza rispetto alla posta elettronica ordinaria o certificata.
Sul mercato esistono prodotti disponibili in abbonamento oppure come soluzioni open source. Queste ultime possono richiedere competenze tecniche specifiche per l’installazione, la configurazione e la manutenzione, soprattutto quando l’azienda decide di gestire autonomamente il software.
Generalmente, queste piattaforme mettono a disposizione un’area riservata attraverso cui il dipendente può descrivere i fatti, allegare documenti e comunicare con il gestore senza utilizzare il proprio indirizzo email. Alcuni prodotti rilasciano un codice personale che permette di accedere nuovamente alla pratica, seguirne gli aggiornamenti, integrare la documentazione o rispondere a eventuali richieste di chiarimento.
La scelta del software deve basarsi anche sulle garanzie di sicurezza che offre. Un primo elemento da verificare riguarda le autorizzazioni: ogni operatore deve poter consultare soltanto le informazioni necessarie al proprio incarico. Occorre inoltre controllare quali privilegi siano attribuiti agli amministratori informatici, limitandoli alle operazioni tecniche di loro competenza. Il sistema dovrebbe consentire di registrare le attività delle persone incaricate, così da ricostruire chi ha consultato una pratica, senza compromettere la riservatezza di chi l’ha presentata.
Un’altra misura importante è la crittografia, richiamata dall’articolo 4, comma 1, del decreto legislativo 24/2023. Questa tecnologia protegge i dati rendendoli illeggibili a chi non possiede le chiavi necessarie per decifrarli. È importante verificare che questa protezione sia applicata durante la trasmissione delle informazioni e nella successiva fase di conservazione. Alcune piattaforme adottano anche sistemi di cifratura end-to-end, nei quali il contenuto viene protetto direttamente sul dispositivo del mittente e può essere letto soltanto dai destinatari autorizzati.
Le verifiche devono estendersi anche alla rete informatica aziendale. Quando un lavoratore accede al canale di segnalazione dal proprio posto di lavoro, apparati come firewall e proxy, utilizzati per controllare il traffico internet, possono registrare i siti visitati e gli utenti che vi si collegano. Queste informazioni potrebbero consentire di identificare chi ha presentato una segnalazione, anche se il contenuto del messaggio rimane protetto. Il Garante privacy ha affrontato espressamente questo rischio nel parere del 9 ottobre 2025, richiamando la necessità di impedire che l’identità del segnalante possa essere ricostruita attraverso le registrazioni degli apparati di rete.
Per stabilire se una piattaforma sia effettivamente adeguata, prima di adottarla è opportuno richiedere al fornitore una documentazione tecnica dettagliata, che deve chiarire come sono implementate le funzioni, quali garanzie offrono e se rispondono alle esigenze dell’organizzazione. La valutazione deve coinvolgere anche i responsabili informatici, affinché siano considerate le caratteristiche dell’infrastruttura aziendale e le eventuali criticità legate alla sua configurazione.
Tutti questi elementi devono confluire nella valutazione d’impatto sulla protezione dei dati (DPIA), obbligatoria ai sensi dell’articolo 13, comma 6, del decreto legislativo 24/2023. È attraverso questa analisi che l’azienda individua i rischi, valuta l’adeguatezza delle soluzioni disponibili e definisce le misure tecniche e organizzative necessarie. La DPIA deve quindi orientare la scelta e la configurazione del sistema, prima che venga messo in funzione.
Il caso reale dell’aeroporto di Bologna
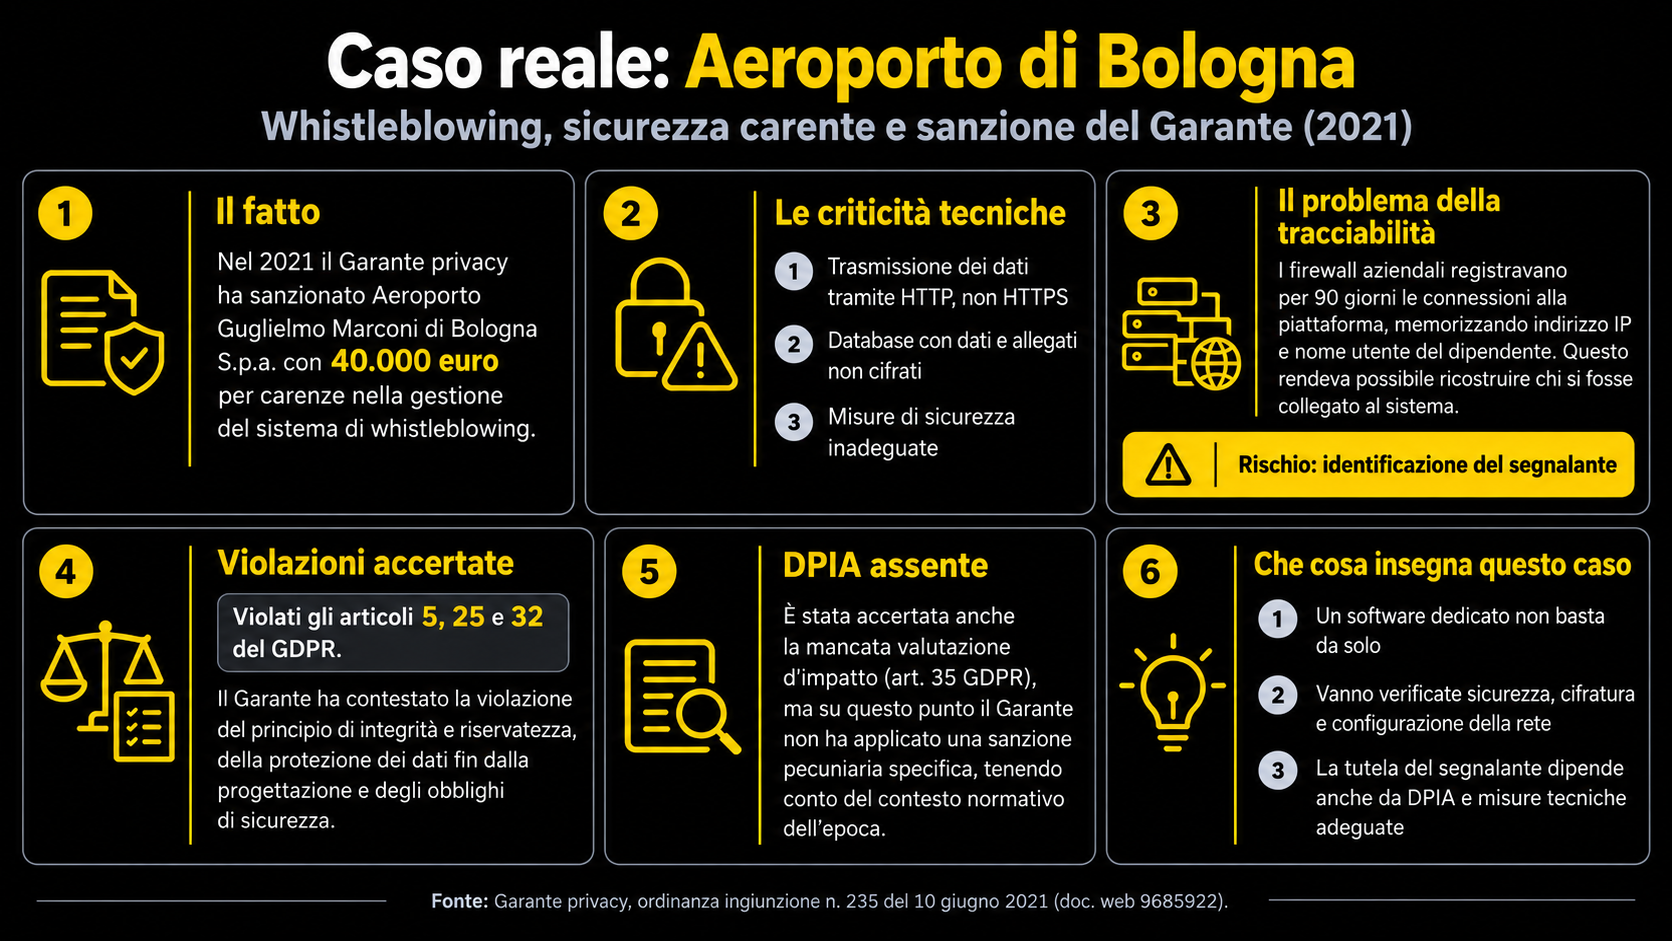
Nel 2021 il Garante per la protezione dei dati personali ha sanzionato Aeroporto Guglielmo Marconi di Bologna S.p.a. per 40.000 euro, a seguito di un accertamento sulle misure di sicurezza adottate per la gestione delle segnalazioni whistleblowing (ordinanza ingiunzione n. 235 del 10 giugno 2021, doc. web 9685922).
La società utilizzava un’applicazione dedicata, ma durante i controlli sono emerse diverse carenze. Le comunicazioni tra il dispositivo dell’utente e il server avvenivano attraverso il protocollo HTTP, privo delle protezioni offerte da HTTPS, mentre i dati conservati nel database, comprese le informazioni sul segnalante e gli eventuali documenti allegati, non erano cifrati.
La rete aziendale presentava un’ulteriore criticità. I firewall registravano per 90 giorni le connessioni alla piattaforma, memorizzando l’indirizzo IP del dispositivo utilizzato e il nome utente del dipendente. Queste informazioni consentivano di ricostruire chi si fosse collegato al sistema, con il rischio di compromettere la riservatezza di chi aveva presentato una segnalazione. Il Garante ha infatti ritenuto che la registrazione di tali dati rendesse possibile la tracciabilità degli utenti, anche se non dimostrava che qualcuno avesse effettivamente identificato i segnalanti.
L’Autorità ha accertato la violazione del principio di integrità e riservatezza, degli obblighi di protezione dei dati fin dalla progettazione e delle misure di sicurezza previste dagli articoli 5, 25 e 32 del GDPR.
È emersa anche la mancata effettuazione della valutazione d’impatto sulla protezione dei dati (DPIA) prima dell’avvio del trattamento, in violazione dell’articolo 35. Su questo punto il Garante ha però deciso di non applicare una sanzione pecuniaria specifica, tenendo conto della fase iniziale di applicazione del GDPR e delle incertezze normative dell’epoca. La sanzione di 40.000 euro è stata quindi determinata per le altre violazioni accertate.
Il provvedimento è precedente al decreto legislativo 24/2023, ma conferma che gli obblighi di sicurezza e protezione dei dati erano già applicabili ai sistemi di whistleblowing. La scelta di un’applicazione dedicata non esonera l’azienda dal verificare le garanzie offerte dal software e dalla rete attraverso cui viene utilizzato.
Configurazioni inadeguate possono esporre informazioni riservate ad accessi non autorizzati e, in determinate circostanze, provocare una violazione dei dati personali. Le misure di prevenzione e le procedure da seguire in questi casi sono approfondite nella nostra guida al data breach.
DPIA per il whistleblowing: perché è obbligatoria e cosa deve contenere
Per il whistleblowing, la valutazione d’impatto sulla protezione dei dati (DPIA, Data Protection Impact Assessment) è un adempimento obbligatorio. L’articolo 13, comma 6, del decreto legislativo 24/2023 richiede infatti che il sistema di ricezione e gestione delle segnalazioni venga definito sulla base di questa analisi, disciplinata dall’articolo 35 del GDPR.
La DPIA deve esaminare l’intero trattamento, dall‘invio della segnalazione fino alla cancellazione delle informazioni raccolte. L’azienda deve ricostruire come circolano i dati, quali soggetti possono accedervi e quali rischi potrebbero derivare dalle diverse operazioni, comprese quelle svolte dai fornitori esterni.
L’articolo 35, paragrafo 7, del GDPR stabilisce quattro contenuti minimi: la descrizione dei trattamenti previsti e delle loro finalità, la valutazione della loro necessità e proporzionalità, l’analisi dei rischi per i diritti e le libertà delle persone e l’indicazione delle misure adottate per affrontarli.
Per un canale di whistleblowing, la DPIA deve andare oltre la semplice dichiarazione che la piattaforma utilizza la crittografia o prevede accessi riservati. Il documento deve spiegare perché la soluzione scelta è adeguata, quali garanzie offre effettivamente e come vengono gestite le situazioni che potrebbero compromettere la riservatezza.
Occorre considerare anche le procedure interne. La valutazione deve chiarire, per esempio, come vengono attribuite le autorizzazioni, chi può esaminare gli allegati, quali controlli impediscono accessi impropri e come sono gestite la conservazione e la cancellazione dei documenti. L’analisi riguarda quindi tanto la tecnologia quanto l’organizzazione del lavoro.
Per ciascun rischio individuato è necessario valutarne la probabilità e la gravità delle possibili conseguenze, tenendo conto della particolare posizione delle persone coinvolte. Una divulgazione non autorizzata potrebbe esporre chi segnala a ritorsioni o compromettere la reputazione di qualcuno prima che i fatti siano stati accertati. Le misure individuate devono ridurre questi pericoli a un livello adeguato.
La responsabilità della DPIA spetta all’azienda, in qualità di titolare del trattamento. Il fornitore della piattaforma deve mettere a disposizione le informazioni necessarie sulle caratteristiche del servizio e sulle garanzie offerte, ma la valutazione non può essere delegata integralmente a chi vende o gestisce il software.
Se è stato nominato un Responsabile della protezione dei dati (DPO), il titolare deve consultarne il parere, come previsto dall’articolo 35, paragrafo 2, del GDPR. Il suo contributo riguarda l’individuazione dei rischi, l’adeguatezza delle misure e la conformità del trattamento alla normativa.
La DPIA deve essere svolta prima dell’attivazione del canale e riesaminata quando cambiano le condizioni che incidono sui rischi. La sostituzione della piattaforma, il passaggio a un diverso fornitore o una modifica significativa delle modalità di gestione possono richiedere un aggiornamento.
Se dall’analisi emerge un rischio elevato che le misure previste non riescono a ridurre sufficientemente, il titolare deve consultare preventivamente il Garante, secondo quanto stabilito dall’articolo 36 del GDPR.La DPIA deve tradursi in verifiche concrete sull’efficacia delle misure individuate, prima di avviare il trattamento.
Il caso dell’aeroporto di Bologna, esaminato nella sezione precedente, contiene un insegnamento importante anche su questo punto. La società aveva ritenuto non necessaria la DPIA considerando, tra gli altri elementi, il numero esiguo di dati trattati e di persone coinvolte. Il Garante ha invece rilevato che la delicatezza delle informazioni e i possibili effetti ritorsivi o discriminatori richiedevano una valutazione preventiva.
Il numero ridotto di segnalazioni non esonera quindi dall’obbligo previsto per il whistleblowing. Attraverso la DPIA, l’azienda documenta i rischi individuati, le decisioni assunte e le ragioni per cui ritiene adeguate le misure adottate, contribuendo a dimostrare il rispetto del principio di responsabilizzazione (accountability) previsto dal GDPR.
Per approfondire questo adempimento anche in altri contesti aziendali, puoi consultare la nostra guida sulla DPIA: quando la valutazione d’impatto è obbligatoria e cosa rischi se la salti.
Informativa privacy e diritti delle persone coinvolte nel whistleblowing
Chi presenta una segnalazione deve sapere come saranno trattati i propri dati personali. L’azienda è quindi tenuta a rendere disponibile un’informativa privacy prima dell’invio, per esempio attraverso la pagina della piattaforma dedicata. Il documento deve indicare chi è il titolare del trattamento, per quali finalità vengono raccolte le informazioni, su quale base giuridica, chi può accedervi, per quanto tempo saranno conservate e quali diritti possono essere esercitati. Devono essere forniti i dati di contatto del DPO, se nominato.
L’obbligo è previsto dall’articolo 13, comma 4, del decreto legislativo 24/2023, che richiama gli articoli 13 e 14 del GDPR e riguarda anche le persone coinvolte o menzionate nelle segnalazioni. In questi casi, occorre distinguere l’informativa generale sul trattamento dei dati dalla comunicazione relativa a fatti specifici.
Le Linee guida ANAC del 2023 chiariscono che la persona segnalata non ha automaticamente diritto a ricevere comunicazione di ogni singola segnalazione che la riguarda. Una comunicazione prematura potrebbe infatti compromettere gli accertamenti o consentire di risalire all’identità del segnalante. Le eventuali informazioni individuali devono quindi essere valutate nel rispetto dell’articolo 14 del GDPR, comprese le eccezioni previste dal paragrafo 5, tenendo conto anche delle garanzie del diritto di difesa qualora venga avviato un procedimento.
Particolari cautele riguardano anche l’esercizio dei diritti privacy. L’articolo 13, comma 3, del decreto 24/2023 richiama l’articolo 2-undecies del Codice privacy, che prevede limitazioni ai diritti riconosciuti dagli articoli da 15 a 22 del GDPR quando il loro esercizio potrebbe causare un pregiudizio effettivo e concreto alla riservatezza dell’identità del segnalante.
La limitazione non è automatica. Deve essere necessaria, proporzionata e circoscritta al tempo indispensabile, tenendo conto delle circostanze e dei diritti delle persone interessate. Il titolare deve motivarla e comunicarla all’interessato, salvo che tale comunicazione possa compromettere la finalità della misura.
Anche quando l’accesso diretto ai dati viene limitato, la persona interessata può esercitare i propri diritti attraverso il Garante, secondo le modalità previste dall’articolo 160 del Codice privacy. Restano ferme le garanzie del diritto di difesa negli eventuali procedimenti avviati, da conciliare con la tutela dell’identità di chi ha presentato la segnalazione.
Per quanto tempo si possono conservare le segnalazioni?
L’articolo 14, comma 1, del decreto legislativo 24/2023 stabilisce che le segnalazioni e la relativa documentazione devono essere conservate per il tempo necessario alla loro gestione e comunque non oltre cinque anni dalla data in cui viene comunicato al segnalante l’esito finale della procedura.
Questo limite non autorizza l’azienda a mantenere automaticamente tutte le informazioni per l’intero periodo. Nel rispetto del principio di limitazione della conservazione previsto dall’articolo 5 del GDPR, occorre individuare una durata giustificata dalle effettive necessità e, alla scadenza, cancellare i dati e gli allegati relativi alla pratica.
Una situazione particolare si presenta quando i fatti denunciati danno origine a un procedimento disciplinare o giudiziario. Gli atti prodotti nell’ambito di queste attività possono essere soggetti a termini di conservazione differenti, previsti dalle rispettive disposizioni, e devono essere gestiti separatamente dall’archivio del whistleblowing. Nel parere del 9 ottobre 2025 sulle Linee guida ANAC, il Garante ha precisato che, di regola, tali documenti non dovrebbero contenere riferimenti puntuali all’identità del segnalante, salvo le eccezioni previste dalla legge.
Le stesse regole di conservazione riguardano anche le segnalazioni effettuate verbalmente. L’articolo 14 disciplina le modalità con cui devono essere documentate, distinguendo tra conversazioni telefoniche registrate, comunicazioni vocali non registrate e incontri diretti.
A seconda del canale utilizzato, la documentazione può consistere in una registrazione audio, una trascrizione integrale, un resoconto dettagliato della conversazione oppure un verbale dell’incontro. Nei casi previsti dalla norma è necessario il consenso del segnalante, mentre i documenti scritti possono essere verificati, corretti e confermati mediante sottoscrizione. Anche questi materiali devono essere cancellati entro i termini applicabili.
Un aspetto da considerare riguarda le copie di sicurezza dei sistemi informatici, i cosiddetti backup. Eliminare una pratica dalla piattaforma non significa necessariamente averla rimossa da tutte le copie esistenti. Queste possono seguire cicli di sovrascrittura differenti e conservare temporaneamente informazioni non più presenti nell’archivio principale.
L’azienda deve verificare con il fornitore i tempi di conservazione dei backup, i cicli di sovrascrittura e le procedure che, in caso di ripristino, assicurano la nuova cancellazione dei dati il cui periodo di conservazione è già scaduto. Va poi accertato se la piattaforma consente di impostare scadenze, eliminare la documentazione e registrare le operazioni effettuate.
Per approfondire come stabilire questi termini anche per gli altri documenti e archivi aziendali, puoi consultare la nostra guida pratica ai tempi di conservazione dei dati secondo il GDPR.
Chi gestisce le segnalazioni: ruoli e responsabilità GDPR
L’azienda che istituisce un canale di whistleblowing è il titolare del trattamento dei dati personali raccolti. Questo significa che deve definire le finalità e le modalità della gestione, individuare le persone autorizzate ad accedere alle informazioni e garantire il rispetto degli obblighi previsti dal GDPR.
La gestione operativa può essere affidata a soggetti diversi, ma il loro ruolo privacy cambia a seconda dell’incarico ricevuto e del rapporto con l’organizzazione.
Quando il gestore è una persona o un ufficio interno, i dipendenti incaricati operano sotto l’autorità del titolare e devono essere espressamente autorizzati al trattamento, secondo gli articoli 29 del GDPR e 2-quaterdecies del Codice privacy. Occorre definire per iscritto i compiti, le istruzioni e i limiti di accesso, assicurando anche una formazione specifica sulla gestione delle segnalazioni e sulla riservatezza.
Se l’incarico viene affidato a un professionista o a una società esterna, è necessario stipulare un contratto che definisca le attività affidate, i compiti, i poteri e le responsabilità del gestore, nel rispetto dell’autonomia richiesta dal decreto legislativo 24/2023. Il soggetto esterno, in relazione alle attività concretamente svolte per conto dell’azienda, può assumere il ruolo di responsabile del trattamento ai sensi dell’articolo 28 del GDPR. In tal caso, il rapporto deve essere disciplinato anche sotto il profilo della protezione dei dati personali, prevedendo le istruzioni del titolare, gli obblighi di riservatezza e le misure di sicurezza, anche nell’ambito del medesimo contratto.
Un ruolo distinto è quello del fornitore della piattaforma informatica. Quando il servizio comporta il trattamento di dati personali per conto dell’azienda, anche questo soggetto opera come responsabile ai sensi dell’articolo 28, pur non essendo necessariamente incaricato di esaminare il contenuto delle segnalazioni. Il contratto deve chiarire quali operazioni tecniche può svolgere, chi può accedere ai sistemi e a quali condizioni possono essere coinvolti ulteriori fornitori, i cosiddetti sub-responsabili.
L’importanza di questi obblighi emerge da un altro provvedimento reale del Garante. Nel 2021 l’Autorità ha sanzionato aiComply S.r.l., fornitore della piattaforma utilizzata dall’aeroporto di Bologna, per 20.000 euro (ordinanza ingiunzione n. 236 del 10 giugno 2021, doc. web 9685947). Le violazioni accertate riguardavano il ricorso a due società esterne senza le necessarie autorizzazioni e gli accordi previsti dall’articolo 28, oltre all’impiego di un’unica utenza amministrativa non nominativa, condivisa da due persone, e a carenze nei controlli di accesso al sistema, in violazione dell’articolo 32 del GDPR.
Una situazione particolare si presenta nei gruppi societari. Se una controllata affida la gestione del proprio canale alla capogruppo, quest’ultima può operare come responsabile del trattamento ai sensi dell’articolo 28. Ogni società deve comunque assicurare che il servizio rispetti gli obblighi applicabili e che le informazioni siano accessibili soltanto ai soggetti competenti.
Il decreto consente alle imprese private che nell’anno solare precedente hanno impiegato in media non più di 249 lavoratori subordinati, di condividere il canale interno e la relativa gestione. Nei casi di condivisione disciplinati dall’articolo 13, comma 5, le organizzazioni devono definire le rispettive responsabilità attraverso un accordo di contitolarità ai sensi dell’articolo 26 del GDPR. Per i gruppi societari occorre però considerare le indicazioni specifiche delle Linee guida ANAC 2025,che distinguono la condivisione del canale dall’affidamento della gestione alla capogruppo.
Qualunque sia il modello adottato, devono essere definite anche le modalità con cui il gestore segue le comunicazioni ricevute. L’articolo 5 del decreto 24/2023 prevede l‘invio di un avviso di ricevimento entro sette giorni dalla presentazione della segnalazione e un riscontro entro tre mesi dalla data dell’avviso oppure, se questo manca, dalla scadenza dei sette giorni successivi alla presentazione. Il gestore deve mantenere le interlocuzioni con il segnalante, svolgere le verifiche di propria competenza e, quando necessario, coinvolgere gli organi autorizzati a intervenire.
La distinzione tra queste figure deve risultare anche nella documentazione aziendale: autorizzazioni individuali, contratti con i responsabili esterni e accordi tra organizzazioni che condividono il canale. La corretta attribuzione dei ruoli permette di individuare responsabilità e limiti di accesso, evitando che la gestione operativa si traduca in una circolazione indiscriminata delle informazioni.
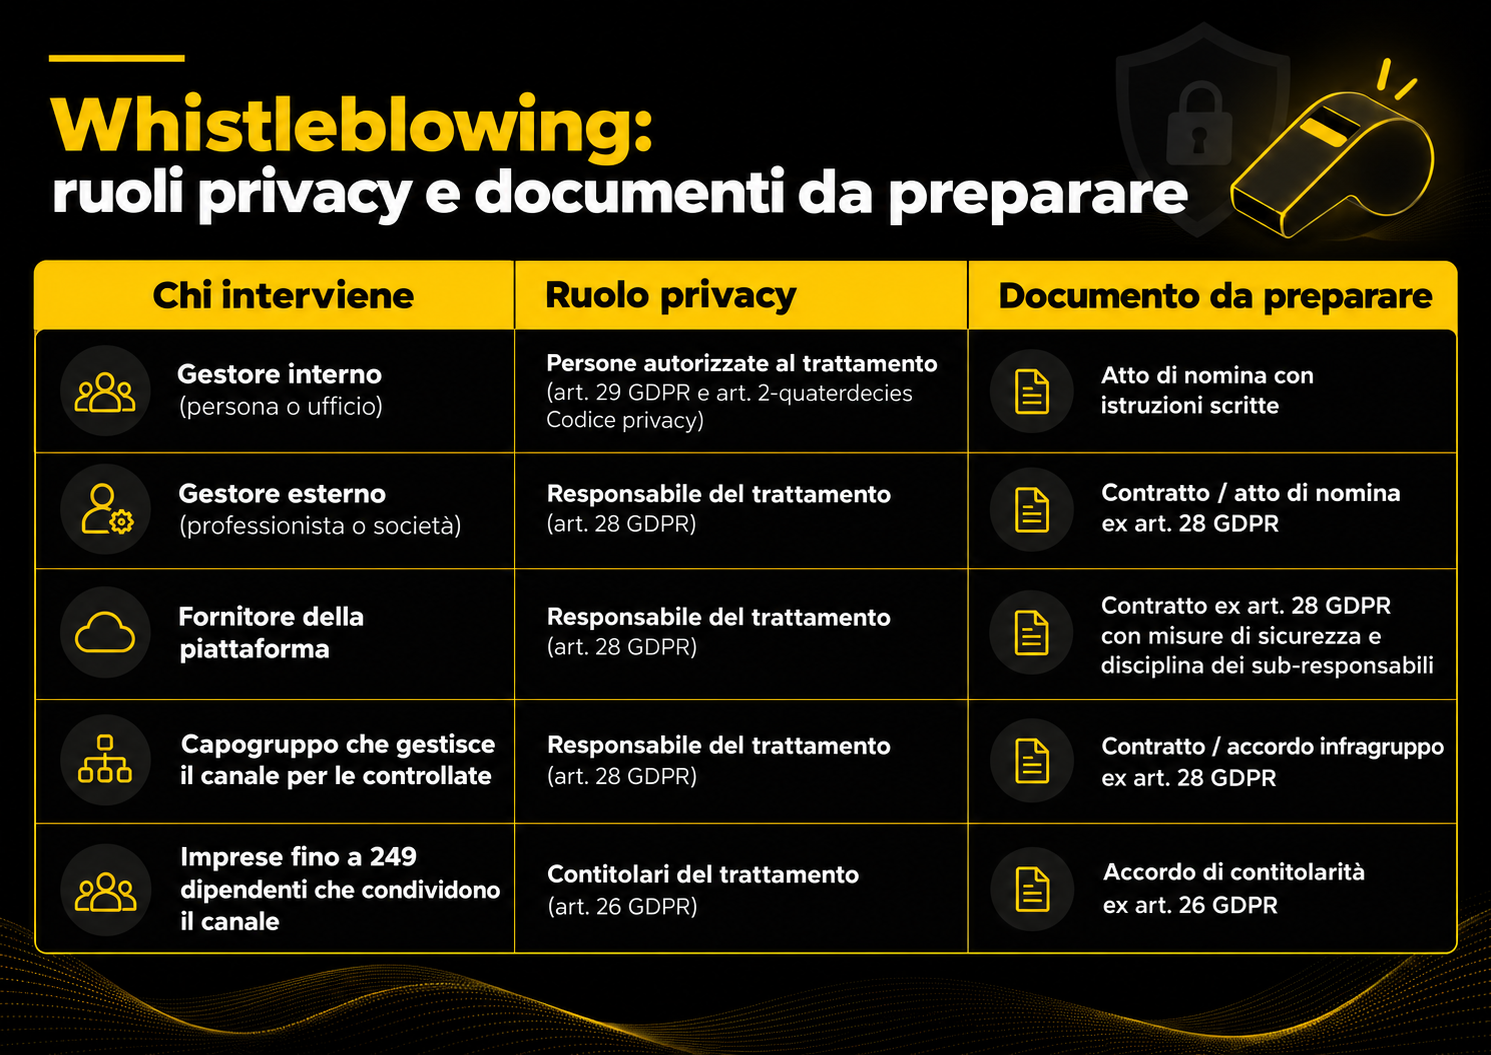
Lo schema è orientativo: la qualificazione dei ruoli privacy dipende dalle modalità effettive di organizzazione e gestione del canale, soprattutto nei gruppi societari.
Per approfondire gli obblighi contrattuali previsti quando un fornitore tratta dati personali per conto dell’azienda, consulta la nostra guida ai contratti con i fornitori e all’articolo 28 del GDPR.
Caso ipotetico: quando il gestore delle segnalazioni è coinvolto nei fatti denunciati
L’esempio mostra cosa può accadere quando un’azienda non prevede una procedura per affrontare i conflitti di interessi di chi gestisce il canale di whistleblowing.
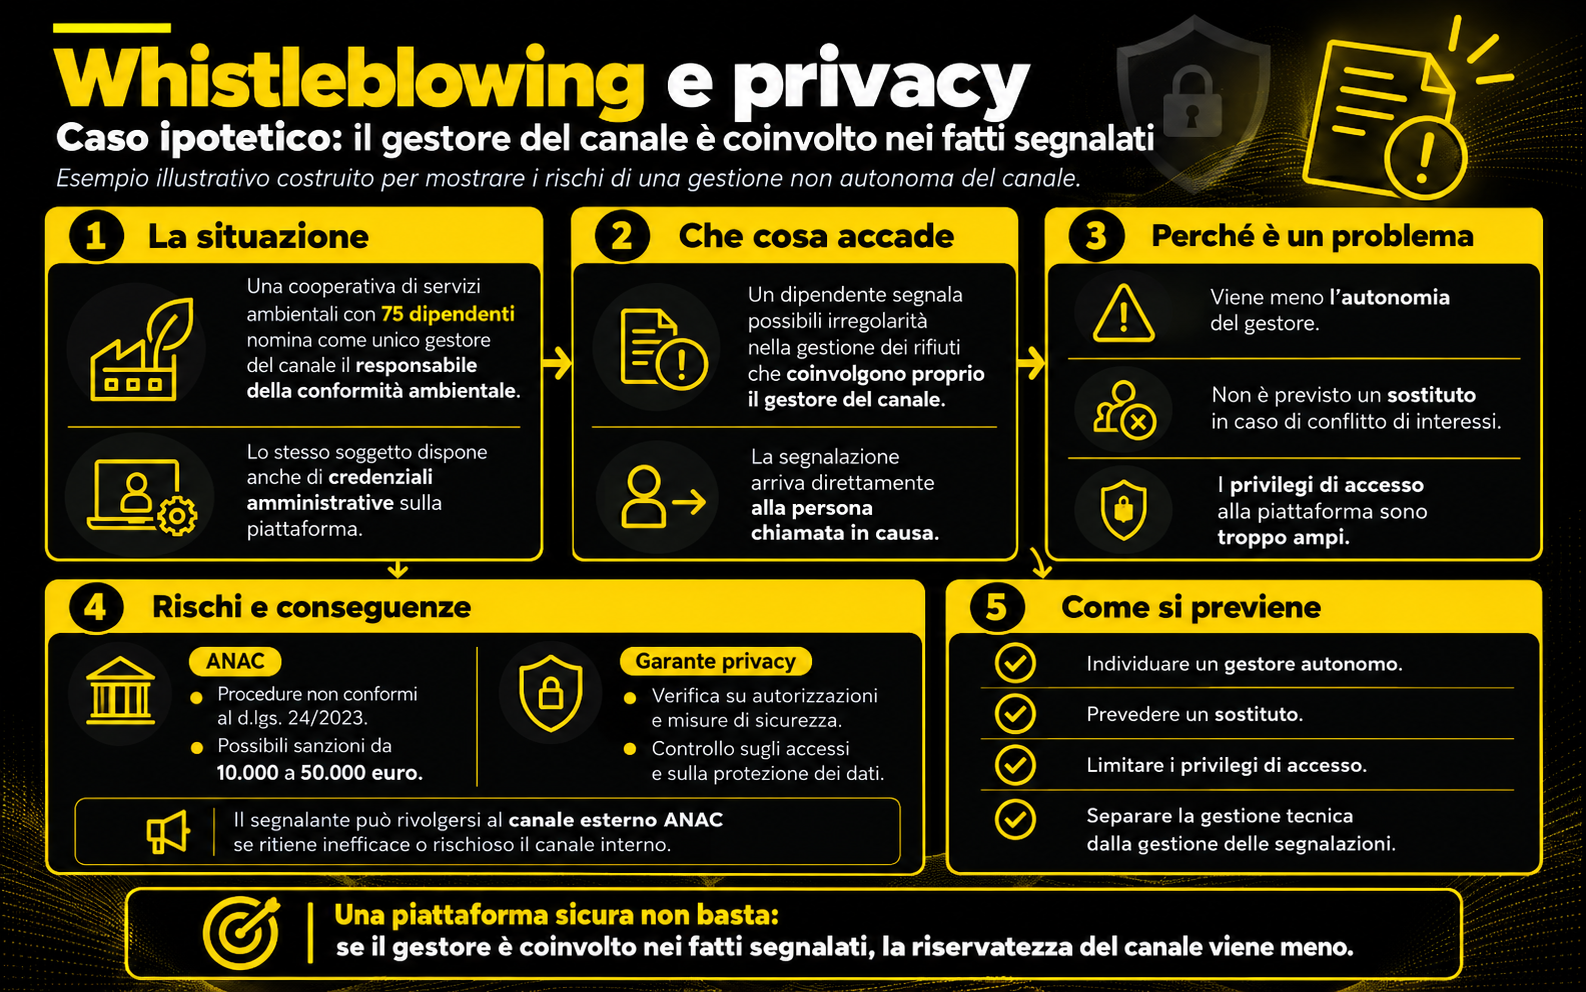
Una cooperativa che si occupa di raccolta e gestione dei rifiuti, con 75 dipendenti, attiva una piattaforma dedicata e nomina come unico gestore il responsabile della qualità e della conformità ambientale. Gli assegna anche un account amministrativo che, per come è configurato il sistema, consente di consultare tutte le segnalazioni ricevute, i dati dei segnalanti e le registrazioni degli accessi.
Qualche mese dopo, un dipendente nota alcune incongruenze nei documenti relativi al conferimento dei rifiuti. Confrontando le registrazioni, sospetta che determinate informazioni siano state modificate per nascondere irregolarità nella gestione dei materiali. Decide quindi di presentare una segnalazione, indicando che le alterazioni potrebbero essere state autorizzate proprio dal responsabile della conformità ambientale.
Il lavoratore utilizza la piattaforma aziendale e allega i documenti che ritiene utili a dimostrare quanto scoperto. La segnalazione arriva però direttamente alla persona chiamata in causa, che può leggerne il contenuto e risalire all’identità del dipendente attraverso le informazioni disponibili nel sistema. È inoltre l’unico soggetto incaricato di verificare i fatti.
La cooperativa ha formalmente nominato un gestore, ma non ha considerato l’eventualità che possa essere coinvolto nelle irregolarità denunciate. In una situazione del genere viene compromesso il requisito di autonomia previsto dall’articolo 4, comma 2, del decreto legislativo 24/2023. Il responsabile della conformità ambientale non può esaminare in modo imparziale una vicenda che riguarda direttamente il proprio comportamento.
Le Linee guida ANAC del 2025 affrontano espressamente questo problema. Il paragrafo 3.3 raccomanda di disciplinare preventivamente le possibili situazioni di conflitto di interessi e di individuare un sostituto dotato dei necessari requisiti di autonomia e competenza. Se la gestione è affidata a un ufficio o a un comitato e il conflitto riguarda soltanto uno dei componenti, può essere sufficiente prevederne l’astensione.
Nel nostro esempio, la cooperativa avrebbe dovuto stabilire in anticipo a chi indirizzare le segnalazioni riguardanti il responsabile della conformità ambientale, evitando che quest’ultimo potesse prenderne visione. L’incarico alternativo avrebbe potuto essere affidato anche a un professionista esterno indipendente, disciplinando formalmente il rapporto e, quando applicabile, gli obblighi relativi al trattamento dei dati personali secondo l’articolo 28 del GDPR.
La procedura organizzativa, tuttavia, deve trovare riscontro nella configurazione tecnica della piattaforma. Prevedere un sostituto sarebbe poco utile se il gestore coinvolto continuasse ad avere accesso a tutte le pratiche attraverso il proprio account amministrativo.
Le autorizzazioni devono quindi essere attribuite in base alle funzioni effettivamente svolte, distinguendo la gestione delle segnalazioni dalla manutenzione informatica. Anche i privilegi amministrativi devono essere limitati, per quanto tecnicamente possibile, evitando che consentano senza necessità di consultare documenti riservati o identificare i segnalanti. Gli organi di vertice, pur mantenendo le proprie responsabilità organizzative, non acquisiscono per questo un diritto indiscriminato di accesso alle singole pratiche.
Una situazione simile può comportare conseguenze sia nell’ambito della normativa sul whistleblowing sia sotto il profilo della protezione dei dati personali.
L’articolo 21 del decreto 24/2023 prevede sanzioni amministrative da 10.000 a 50.000 euro per l’adozione di procedure non conformi e, distintamente, per la violazione dell’obbligo di riservatezza. Occorre però distinguere le due fattispecie: il fatto che il gestore, formalmente incaricato, conosca l’identità di chi segnala non costituisce automaticamente una divulgazione non autorizzata. Il conflitto di interessi e l’eventuale violazione della riservatezza richiedono valutazioni specifiche.
Il Garante per la protezione dei dati personali può invece verificare l’adeguatezza delle autorizzazioni e delle misure di sicurezza adottate, in relazione agli articoli 5 e 32 del GDPR. Nel caso descritto, l’ampiezza dei privilegi amministrativi e l’assenza di un percorso alternativo rappresentano criticità che la cooperativa avrebbe dovuto individuare e affrontare prima dell’attivazione del canale.
Il lavoratore può anche rivolgersi direttamente all’ANAC attraverso il canale esterno, quando ricorrono le condizioni previste dall’articolo 6 del decreto. Tra queste rientra l’esistenza di fondati motivi per ritenere che la segnalazione interna non riceverebbe un seguito efficace oppure potrebbe comportare un rischio di ritorsioni. Il coinvolgimento diretto dell’unico gestore nei fatti denunciati può costituire una circostanza rilevante per questa valutazione.
Il ruolo del DPO nel canale di whistleblowing
Il Responsabile della protezione dei dati (DPO, Data Protection Officer) svolge un ruolo di consulenza e sorveglianza sulla conformità al GDPR, secondo quanto previsto dall’articolo 39 del Regolamento. Nel whistleblowing il suo contributo riguarda soprattutto le modalità con cui vengono trattate le informazioni personali, dalle misure di sicurezza alle autorizzazioni di accesso, fino alle garanzie richieste ai fornitori esterni.
La nomina del DPO è obbligatoria nei casi stabiliti dall’articolo 37 del GDPR. Un’azienda tenuta ad attivare un canale di whistleblowing non deve quindi necessariamente nominare anche questa figura. Se è presente, tuttavia, deve essere coinvolta tempestivamente e in modo adeguato nelle questioni relative alla protezione dei dati, come richiede l’articolo 38.
Il suo intervento è particolarmente utile durante la progettazione del sistema. Può esaminare le procedure previste, formulare osservazioni sulle misure organizzative e tecniche e contribuire a individuare eventuali criticità. Il titolare del trattamento deve consultarlo durante la valutazione d’impatto (DPIA), ai sensi dell’articolo 35, paragrafo 2. Il DPO fornisce, se richiesto, un parere sulla valutazione e ne sorveglia lo svolgimento.
Nel parere del 9 ottobre 2025 sulle Linee guida ANAC, il Garante privacy ha espressamente richiamato la necessità di tenere conto delle osservazioni del DPO, quando presente, nella definizione del sistema di gestione delle segnalazioni.
Il DPO può gestire direttamente le segnalazioni?
La possibilità di affidare al DPO anche la gestione del canale merita una valutazione specifica. Il GDPR, all’articolo 38, paragrafo 6, consente al DPO di svolgere altre funzioni, purché non generino conflitti di interessi.
Nel whistleblowing il rischio nasce dalla sovrapposizione tra chi gestisce concretamente le segnalazioni e chi deve sorvegliare il rispetto delle regole privacy applicate a quella stessa gestione. La coincidenza dei ruoli potrebbe comportare un carico di lavoro incompatibile con il corretto svolgimento di entrambe le funzioni.
Le Linee guida ANAC del 2025 raccomandano, per quanto possibile, di mantenere distinti il DPO e il gestore nelle organizzazioni di grandi dimensioni o con una struttura complessa. La coincidenza non è tuttavia vietata in assoluto e deve essere valutata considerando le caratteristiche dell’organizzazione, le attività affidate al DPO e le garanzie di indipendenza.
Il vademecum operativo pubblicato da Assonime il 20 aprile 2026 chiarisce, per esempio, che nelle organizzazioni con meno di 50 dipendenti, quando la carenza di personale rende difficile separare le funzioni, i due incarichi possono essere affidati alla stessa persona sulla base di una valutazione specifica e adeguatamente motivata.
La scelta deve comunque consentire al DPO di svolgere i propri compiti senza conflitti di interessi e al gestore di operare con l’autonomia richiesta dal decreto legislativo 24/2023.
Il contributo del DPO in caso di controlli
L’attenzione del Garante verso i sistemi di whistleblowing emerge anche dalla programmazione delle attività ispettive. Con la deliberazione n. 797 del 30 dicembre 2025 (doc. web 10214259), l’Autorità aveva previsto, per il periodo gennaio-luglio 2026, la prosecuzione delle verifiche sugli applicativi più diffusi per ricevere e gestire le segnalazioni.
In caso di accertamento, l’azienda deve poter dimostrare di aver rispettato gli obblighi previsti dal GDPR. A questo scopo assumono particolare importanza la valutazione d’impatto, le procedure interne, le autorizzazioni del personale, gli accordi con i fornitori e la documentazione delle misure di sicurezza adottate.
Il DPO, quando presente, contribuisce a verificare la conformità del trattamento e a individuare eventuali criticità prima che emergano durante un controllo. La sua attività di consulenza e sorveglianza può aiutare l’azienda a mantenere aggiornate le procedure quando cambiano gli strumenti informatici o le modalità di gestione del canale.
Per le organizzazioni che non dispongono di competenze specialistiche interne può essere utile valutare il ricorso a un professionista esterno. Ne parliamo nell’articolo sui 5 segnali che indicano che la tua azienda ha bisogno di un DPO esterno.
Whistleblowing e privacy: domande frequenti
La mia azienda ha 40 dipendenti: deve attivare il canale di whistleblowing?
Non necessariamente. Nel settore privato, l’obbligo riguarda in generale le imprese che nell’anno solare precedente hanno impiegato in media almeno 50 lavoratori subordinati, con contratto a tempo determinato o indeterminato.
Esistono però eccezioni indipendenti dalle dimensioni aziendali. Devono predisporre un canale interno anche le organizzazioni che operano in determinati settori regolamentati, come i servizi finanziari e la prevenzione del riciclaggio, oppure che adottano un Modello organizzativo 231. In quest’ultimo caso, per le imprese sotto i 50 dipendenti, la disciplina riguarda le violazioni rilevanti ai sensi del decreto 231/2001 e quelle del Modello adottato.
Le aziende non soggette all’obbligo possono comunque istituire volontariamente un sistema per raccogliere le segnalazioni, rispettando le disposizioni del GDPR nel trattamento dei dati personali.
Un chiarimento importante è arrivato con la delibera ANAC n. 479 del 26 novembre 2025: anche chi lavora presso un’organizzazione non obbligata ad attivare un canale interno può rivolgersi direttamente all’ANAC, purché i fatti segnalati rientrino nell’ambito di applicazione della normativa.
Si può usare un modulo online gratuito per raccogliere le segnalazioni?
L’idoneità del servizio dipende dalle garanzie di riservatezza e sicurezza che offre. Un modulo utilizzato normalmente per sondaggi o richieste di contatto potrebbe registrare gli indirizzi IP, richiedere un account personale oppure inviare automaticamente le risposte a una casella email. Sono caratteristiche che possono compromettere la riservatezza di chi segnala.
Prima di adottarlo occorre verificare dove vengono conservate le informazioni, chi può accedervi, quali misure di sicurezza sono disponibili e se il servizio consente una gestione riservata delle comunicazioni successive.
Quando il fornitore tratta dati personali per conto dell’azienda,è necessario un accordo conforme all’articolo 28 del GDPR. Se il servizio comporta trasferimenti verso Paesi esterni allo Spazio economico europeo, devono essere rispettate anche le condizioni previste dagli articoli 44 e seguenti.
La scelta deve essere valutata e documentata nella DPIA. Un servizio gratuito può essere preso in considerazione soltanto se, per caratteristiche e configurazione, soddisfa i requisiti applicabili al canale di whistleblowing.
La persona segnalata può scoprire chi l’ha denunciata chiedendo l’accesso ai propri dati?
Non automaticamente. Il diritto di accesso previsto dall’articolo 15 del GDPR non consente di ottenere liberamente l’identità di chi ha presentato una segnalazione.
La persona coinvolta conserva i propri diritti in materia di protezione dei dati, ma il loro esercizio può essere limitato quando comporterebbe un pregiudizio effettivo e concreto alla riservatezza del segnalante, secondo quanto previsto dall’articolo 2-undecies del Codice privacy, richiamato dall’articolo 13, comma 3, del decreto 24/2023.
Esiste una situazione particolare nell’ambito dei procedimenti disciplinari. Se la contestazione si basa, interamente o parzialmente, sulla segnalazione e conoscere l’identità di chi l’ha presentata è indispensabile per la difesa della persona accusata, l’articolo 12, comma 5, prevede che la segnalazione possa essere utilizzata a fini disciplinari soltanto con il consenso espresso del segnalante alla rivelazione della propria identità.
Le richieste di accesso devono quindi essere valutate caso per caso, conciliando il diritto alla difesa con le specifiche garanzie di riservatezza previste dalla legge.
Cosa succede se una segnalazione arriva a una persona diversa dal gestore?
Può accadere che un dipendente scriva al proprio responsabile, all’ufficio del personale o all’indirizzo email generale dell’azienda, anziché utilizzare il canale predisposto.
L’articolo 4, comma 6, del decreto 24/2023 stabilisce che una segnalazione whistleblowing ricevuta da un soggetto diverso da quello competente debba essere trasmessa al gestore entro sette giorni, informando contestualmente la persona che l’ha presentata.
Le Linee guida ANAC precisano che questa procedura si applica quando il dipendente dichiara di voler beneficiare delle tutele previste dalla normativa oppure quando tale intenzione emerge dal contenuto del messaggio. In caso contrario, la comunicazione viene considerata una segnalazione ordinaria.
Chi riceve il messaggio deve comunque tutelarne la riservatezza, evitando inoltri a persone estranee alla gestione o la conservazione di copie non necessarie.
È quindi importante che la procedura aziendale indichi anche al personale non incaricato come comportarsi in queste situazioni.
Le segnalazioni anonime devono essere gestite dal canale interno?
Non necessariamente. Le Linee guida ANAC, aggiornate nel novembre 2025, consentono alle organizzazioni di decidere se prendere in esame le segnalazioni anonime e di disciplinarne le modalità di gestione nelle proprie procedure.
Una segnalazione è anonima quando non consente di identificare la persona che l’ha presentata. Può comunque contenere dati personali riferiti ad altri soggetti, che devono essere trattati nel rispetto del GDPR.
C’è però una distinzione importante: anche quando l’azienda decide di non esaminare nel merito queste comunicazioni, deve registrarle e conservarne la documentazione secondo le regole applicabili.
L’articolo 16, comma 4, del decreto 24/2023 prevede infatti che chi ha segnalato anonimamente possa beneficiare delle tutele contro le ritorsioni se la sua identità viene successivamente accertata e subisce conseguenze per aver denunciato i fatti.
La conservazione della documentazione permette, in queste circostanze, di ricostruire la vicenda e verificare il collegamento con le eventuali misure ritorsive.
Il canale di whistleblowing va inserito nel registro dei trattamenti?
Sì. La gestione delle segnalazioni costituisce un’attività di trattamento di dati personali che deve essere documentata nel registro previsto dall’articolo 30 del GDPR.
L’obbligo può riguardare anche le organizzazioni con meno di 250 dipendenti, poiché il sistema può comportare rischi per i diritti delle persone e il trattamento di informazioni particolarmente delicate, comprese quelle sanitarie o relative a presunti reati.
È opportuno predisporre una scheda specifica che riporti le finalità del trattamento, le categorie di interessati e di dati personali, i destinatari delle informazioni, gli eventuali trasferimenti verso Paesi terzi, i termini di conservazione e una descrizione generale delle misure di sicurezza adottate.
Possono essere documentati anche la base giuridica, i soggetti autorizzati e i fornitori coinvolti. Questi elementi non costituiscono tutti contenuti obbligatori dell’articolo 30, ma aiutano a mantenere coerenti il registro, la DPIA e le procedure aziendali.
La scheda deve essere aggiornata quando cambiano le modalità di trattamento, per esempio in seguito alla sostituzione della piattaforma o all’affidamento della gestione a un soggetto esterno.
Per approfondire, consulta la nostra guida al registro dei trattamenti: cosa prevede l’articolo 30 del GDPR.
Possono presentare una segnalazione anche ex dipendenti e candidati?
Sì. Le tutele del decreto legislativo 24/2023 si applicano anche a determinate persone che non hanno, o non hanno ancora, un rapporto di lavoro attivo con l’azienda.
Un candidato può segnalare violazioni conosciute durante il processo di selezione o altre fasi precedenti all’assunzione. La protezione riguarda anche chi si trova nel periodo di prova e gli ex dipendenti che denunciano fatti appresi durante il precedente rapporto di lavoro, secondo quanto previsto dall’articolo 3, comma 4.
L’azienda deve tenerne conto nell’organizzazione del canale. Una piattaforma accessibile esclusivamente attraverso le credenziali aziendali potrebbe impedire a queste persone di presentare una segnalazione.
Occorre quindi prevedere modalità di accesso utilizzabili anche dall’esterno, per esempio attraverso una pagina pubblica del sito aziendale, dove rendere disponibile la relativa informativa privacy.
Il tuo canale di whistleblowing è conforme al GDPR?
Hai già attivato un canale di whistleblowing, ma non sai se rispetta tutti gli obblighi sulla protezione dei dati personali? Oppure devi ancora predisporlo e vuoi evitare errori fin dalla progettazione?
Il team di Servizio DPO può aiutarti a valutare la situazione della tua azienda, dalla scelta della piattaforma alla gestione degli accessi, fino alla valutazione d’impatto e ai rapporti con i fornitori.
Richiedi una consulenza gratuita per confrontarti con uno dei nostri specialisti. Potrai chiarire i tuoi dubbi, descrivere come hai organizzato il sistema e capire quali verifiche o interventi potrebbero essere necessari per rispettare il GDPR.