
Secondo un confronto di offerte pubblicato nel 2026 da BullTech Informatica, il costo annuo di un DPO esterno va da circa 1.200 euro per una micro impresa che gestisce solo informazioni di clienti, fornitori e personale, fino a 25.000 euro e oltre per un’azienda con più di 200 dipendenti. La differenza non risiede nella qualità della tutela, che resta rigorosa e specialistica per qualsiasi tipo di organizzazione, bensì nella densità dei flussi, nell’estensione del perimetro e nell’intensità dell’architettura di controllo richiesta.
DPO è l’acronimo di Data Protection Officer, figura che il Regolamento europeo 2016/679 definisce in italiano come Responsabile della Protezione dei Dati. Questo professionista ha il compito di accertare la corretta gestione delle informazioni personali da parte dell’organizzazione.
Gli articoli 38 e 39 del Regolamento attribuiscono al DPO precise funzioni di informazione, consulenza e sorveglianza. Il professionista affianca l’azienda nell’applicazione della normativa, mantenendo al tempo stesso l’indipendenza necessaria al proprio ruolo. Sorveglia l’osservanza del GDPR e delle procedure interne, coopera con il Garante e funge da punto di contatto per l’Autorità e per gli interessati. Nell’ambito dell’incarico può inoltre supportare l’organizzazione nell’aggiornamento del registro dei trattamenti, nella verifica dei rapporti con i fornitori, nella gestione delle richieste degli interessati e nella valutazione dei data breach, fermo restando che la responsabilità degli adempimenti rimane in capo al titolare del trattamento.
Il consulente segue l’aggiornamento del registro dei trattamenti, il documento che mappa i flussi di dati aziendali, controlla i contratti con i fornitori che gestiscono informazioni per conto dell’azienda, supporta l’esercizio dei diritti degli interessati e interviene attivamente in caso di violazioni della sicurezza informatica, note come data breach.
Ognuna di queste attività richiede un presidio proporzionato alla complessità dei processi operativi: un’azienda con un solo gestionale e pochi fornitori assorbe risorse nettamente inferiori rispetto a una realtà che gestisce un e-commerce, tratta informazioni cliniche o usa servizi cloud negli Stati Uniti.
Il GDPR tiene conto di questo impegno. Pur non fissando un compenso per il DPO, l’articolo 38 (paragrafo 2) obbliga l’azienda a fornirgli le risorse necessarie per operare; le linee guida europee WP243 precisano che tra queste rientra il tempo e l’impegno sufficiente per svolgere i propri compiti. Un preventivo che sottostima la reale mole di lavoro costa meno, ma impedisce al professionista di garantire i corretti Livelli di Servizio (SLA), lasciando pericolosamente scoperti gli adempimenti obbligatori dell’impresa.
Come si calcola il compenso di un DPO esterno
Nel mercato tradizionale, il compenso di un DPO esterno si determina moltiplicando le giornate di lavoro previste in un anno per la tariffa giornaliera del professionista. È il criterio indicato nel 2021 da Nicola Bernardi, presidente di Federprivacy: un incarico di 24 giornate l’anno con una tariffa di 500 euro porta a un compenso di 12.000 euro lordi, a cui aggiungere a parte le trasferte e gli interventi straordinari come i data breach.
Dai contratti a ore ai Livelli di Servizio (SLA)
Il calcolo a giornate presenta tuttavia un limite strutturale: presuppone un approccio passivo e reattivo. Il consulente a ore interviene a chiamata, rischia di esaurire il budget assegnato e lascia all’azienda l’onere di sollecitarne l’intervento.
Per questo motivo, i provider di servizi privacy più strutturati hanno abbandonato la tariffazione a ore per adottare contratti basati sui Livelli di Servizio (SLA). Questo modello sancisce il passaggio a un approccio attivo e proattivo: l’azienda non acquista un pacchetto di ore, ma un presidio garantito.
Il contratto definisce il numero di audit annuali, la frequenza di revisione del registro, la presa in carico dei diritti degli interessati e, soprattutto, i tempi di intervento garantiti in caso di emergenza.
Per valutare un preventivo moderno non si contano le ore promesse, ma si misurano i parametri di servizio inclusi nel canone.
Questi Livelli di Servizio vengono calibrati sulle specifiche esigenze aziendali, influenzate dalle sette variabili descritte di seguito.
Le sette variabili che determinano il prezzo
La definizione dei livelli di servizio si basa sulle caratteristiche specifiche dell’azienda. Le sette variabili descritte di seguito determinano il volume di lavoro richiesto al professionista e, di conseguenza, il preventivo finale dell’incarico.
1. Dipendenti e struttura organizzativa
La composizione interna di un’azienda incide sull’impegno del consulente molto più del semplice numero di addetti. Un’azienda manifatturiera con ottanta dipendenti, dove le informazioni passano solo tra amministrazione, risorse umane e ufficio commerciale, richiede un presidio meno intensivo rispetto a una società di servizi con venticinque persone divise in sette uffici differenti, ognuno con strumenti e modalità proprie per raccogliere le informazioni. Nel secondo caso il DPO deve coordinare sette referenti diversi, mappando più flussi e formando più persone.
Questa complessità emerge chiaramente fin dalle prime fasi dell’incarico. La mappatura dei trattamenti si compie parlando con chi opera sul campo ogni giorno, di conseguenza questa configurazione determina quanti incontri servono per completare il registro.
Ciascuna area richiede, inoltre, istruzioni operative su misura per il personale autorizzato. Gli articoli 29 e 32 paragrafo 4 del Regolamento stabiliscono che queste figure agiscano seguendo direttive precise. Chi prepara le buste paga gestisce informazioni diverse rispetto a chi risponde ai clienti, rendendo inadeguato un documento unico e generico per tutti.
L’intensità del supporto richiesto dipende anche dal turnover. Un’azienda con un frequente ricambio di personale o con picchi stagionali deve formare i nuovi arrivati più volte durante l’anno, mentre una realtà stabile pianifica la formazione con maggiore regolarità.
L’uso di servizi esterni per la gestione delle paghe, dell’informatica, del marketing o della logistica richiede infine la verifica di ulteriori contratti. Ogni fornitore che tratta dati personali deve essere correttamente qualificato in base al ruolo effettivamente svolto. Quando opera per conto dell’azienda secondo le sue istruzioni, ricorrono i presupposti per la designazione a responsabile del trattamento ai sensi dell’articolo 28 del Regolamento, un tema approfondito nella quinta variabile.
2. Numero e complessità dei trattamenti
Il perimetro del servizio legato al registro dei trattamenti dipende dal volume e dalla complessità delle informazioni gestite. Ogni singola operazione definisce la fascia di complessità che il DPO deve presidiare: è proprio l’architettura di questo documento a determinare il livello di servizio necessario per l’impresa.
Mappare dieci voci semplici, riferite a dipendenti, clienti, fornitori, contabilità e sito vetrina, richiede un presidio di base con verifiche periodiche standard. Quando i flussi diventano quaranta e comprendono la profilazione degli utenti, l’invio di newsletter segmentate, la videosorveglianza, la geolocalizzazione dei mezzi aziendali e un’app con account personali, il livello di servizio deve adeguarsi a un’architettura dinamica, da aggiornare a ogni nuova release software.
Il DPO, nell’ambito delle proprie funzioni di consulenza e sorveglianza, verifica la coerenza delle basi giuridiche individuate dall’organizzazione e monitora che la documentazione privacy rimanga allineata alla realtà operativa dell’impresa.
L’articolo 30 del Regolamento impone la tenuta del registro. Sebbene preveda un esonero per le organizzazioni con meno di 250 dipendenti, l’obbligo scatta ugualmente in tre scenari: quando il trattamento può comportare un rischio per i diritti e le libertà delle persone, quando non è occasionale, oppure quando riguarda categorie particolari di dati o informazioni su condanne penali. L’elaborazione mensile delle buste paga, ad esempio, costituisce una prassi continuativa e rende l’adempimento obbligatorio per chiunque abbia personale alle dipendenze. Le FAQ del Garante citano, infatti, tra i soggetti obbligati gli esercizi commerciali, gli artigiani e i liberi professionisti con almeno un dipendente, precisando che sotto la soglia dei 250 dipendenti l’obbligo può limitarsi ai soli trattamenti continuativi o a rischio.
Qualora l’azienda ne sia sprovvista all’avvio del mandato, la definizione di un adeguato livello di servizio richiede la creazione del documento da zero. Questa mappatura iniziale diventa un compito a sé stante, concentrato nei primi mesi dell’incarico. In fase di offerta risulta utile chiarire se tale intervento è compreso nel canone oppure fatturato separatamente.
3. Categorie particolari di dati
Il Regolamento definisce “categorie particolari” quelle informazioni che rivelano l’origine etnica, le opinioni politiche, le convinzioni religiose, l’appartenenza sindacale o l’orientamento sessuale, oltre alle condizioni di salute, ai profili genetici e ai parametri biometrici (articolo 9). Le condanne penali e i reati seguono invece la disciplina specifica dell’articolo 10.
Quando l’azienda gestisce questi elementi su larga scala, l’articolo 35 (paragrafo 3, lettera b) impone la redazione di un’analisi scritta dei rischi, nota come Valutazione d’Impatto (DPIA). Il documento descrive le modalità di utilizzo delle informazioni, ne verifica la proporzionalità, individua i potenziali pericoli per i diritti delle persone coinvolte e definisce le contromisure per mitigarli. Con il provvedimento dell’11 ottobre 2018 (doc. web 9058979), il Garante ha pubblicato un elenco aggiuntivo di trattamenti soggetti al medesimo obbligo: un perimetro che comprende, ad esempio, la videosorveglianza diffusa, i sistemi di geolocalizzazione dei dipendenti o i programmi di profilazione commerciale avanzata. Più l’azienda implementa questi strumenti, maggiore diventa il numero di DPIA da istruire e, di conseguenza, il lavoro di supporto metodologico richiesto al DPO.
Il coinvolgimento del DPO in questa fase è espressamente previsto dal GDPR. L’articolo 35, paragrafo 2, stabilisce che il titolare, nello svolgimento della DPIA, consulti il DPO ove designato, mentre l’articolo 39 gli attribuisce il compito di fornire il proprio parere e sorvegliarne lo svolgimento.
Il DPO supporta l’organizzazione, esamina la valutazione dei rischi, formula osservazioni e verifica l’attuazione delle misure individuate, pur restando la decisione finale in capo al titolare. La presenza di più valutazioni d’impatto attive moltiplica l’intensità del presidio specialistico e l’impegno di supervisione richiesto, un fattore che incide direttamente sulla configurazione dell’offerta economica: un’impresa attiva nella sanità, nella logistica con flotte geolocalizzate o nel settore tecnologico si trova regolarmente a gestire una pluralità di DPIA in contemporanea.
Una clinica privata con quaranta dipendenti, ad esempio, rientra tra le piccole imprese, eppure l’incarico richiederà un livello di servizio superiore rispetto a un’industria manifatturiera con duecento addetti. Nei chiarimenti del 7 marzo 2019, il Garante ha specificato che ospedali privati, case di cura e RSA trattano di norma informazioni cliniche in proporzioni tali da rientrare sempre in questo scenario. In questi contesti la DPIA assume quindi particolare rilevanza e deve essere riesaminata quando intervengono cambiamenti significativi nei trattamenti o nei relativi rischi, ad esempio in occasione dell’introduzione di nuovi gestionali o sistemi che incidano sostanzialmente sulle modalità di trattamento dei dati. Lo stesso documento precisa, infine, che il medico o il dentista operante in forma individuale è esonerato dall’obbligo di nominare il DPO.
4. Sedi e società del gruppo
Un gruppo di imprese costituito da più società controllate da un’unica capogruppo può nominare un solo DPO per tutte. L’articolo 37 paragrafo 2 del Regolamento lo consente a condizione che il professionista risulti facilmente raggiungibile da ogni sede. La regola si applica con le medesime modalità anche alle aggregazioni di dimensioni ridotte.
Il DPO può operare anche a distanza. Le linee guida WP243 dei garanti privacy europei richiedono la capacità di comunicare con dipendenti e clienti di ogni sede nella loro lingua e di collaborare con le autorità di controllo dei paesi coinvolti. Un indirizzo email o un recapito telefonico dedicato risultano sufficienti a patto che vengano monitorati con costanza.
Un incarico di DPO di gruppo genera economie di scala ma il contenimento reale dei costi va calcolato considerando gli obblighi normativi.
La designazione di un unico DPO per il gruppo non modifica i ruoli privacy delle singole società, che devono essere individuati con riferimento ai singoli trattamenti. A seconda dei casi, le società possono operare come titolari autonomi, responsabili del trattamento o, ricorrendone i presupposti, contitolari. Gli adempimenti documentali e organizzativi devono quindi essere gestiti coerentemente con il ruolo assunto da ciascuna entità.
Il DPO deve quindi assicurare un adeguato livello di consulenza e sorveglianza rispetto alle diverse entità comprese nel proprio incarico, con un impegno che cresce al crescere del numero di società, trattamenti e interlocutori coinvolti.
Una dinamica affine si verifica per la singola azienda articolata in più sedi fisiche. Il registro in questo caso rimane unico ma gli audit periodici sui trattamenti, le sessioni di formazione del personale e i controlli sui sistemi di videosorveglianza vanno replicati in ogni filiale.
Anche i flussi di dati all’interno del gruppo richiedono un’attenta analisi. La legge considera ogni società un soggetto distinto, di conseguenza una controllata che trasmette alla capogruppo le anagrafiche di clienti o dipendenti deve possedere una valida base giuridica per procedere. Il Considerando 48 del Regolamento riconosce il possibile interesse legittimo a condividere tali informazioni per esigenze amministrative interne, tuttavia ogni singola casistica richiede una verifica formale.
Qualora la capogruppo accenti l’elaborazione per conto delle controllate, come avviene tipicamente nella gestione centralizzata delle buste paga, si rende necessaria la stipula del contratto previsto dall’articolo 28 al pari di qualsiasi fornitore esterno. Anche all’interno di un gruppo societario i flussi di dati devono quindi essere correttamente qualificati e documentati, individuando per ciascun trattamento i ruoli delle società coinvolte, la relativa base giuridica e gli eventuali accordi necessari ai sensi degli articoli 26 o 28 del GDPR.
La pagina dedicata al DPO di gruppo imprenditoriale approfondisce nel dettaglio le condizioni operative necessarie per formalizzare una designazione unica.
5. Fornitori e trasferimenti extra UE
Quasi ogni impresa affida la gestione dei dati personali a fornitori esterni, come gestionali in cloud, piattaforme per l’invio di newsletter, studi paghe o consulenti informatici. Il DPO deve inquadrare il ruolo giuridico di ciascun soggetto prima della firma del contratto. Il Regolamento distingue, infatti, il responsabile del trattamento, tenuto a operare esclusivamente secondo le istruzioni aziendali, dal titolare autonomo, dotato di potere decisionale sulle finalità e sui mezzi del trattamento. Strumenti software e piattaforme di invio rientrano quasi sempre nella prima categoria, mentre la posizione di commercialisti e liberi professionisti va valutata nello specifico. Un errore di qualificazione espone l’impresa al rischio di stipulare accordi inutili o di omettere contratti obbligatori.
L’azienda deve sottoscrivere con ogni responsabile l’accordo previsto dall’articolo 28 del Regolamento, definendo le tipologie di dati trattati, le finalità, la durata e gli obblighi a carico del fornitore. Quest’ultimo può a sua volta avvalersi di servizi terzi, ricorrendo a sub-fornitori per l’infrastruttura server, ma necessita di un’autorizzazione scritta e deve vincolare i propri partner agli stessi obblighi di sicurezza. Il professionista incaricato ha il compito di ricostruire e validare l’intera catena di responsabilità.
La complessità del presidio si innalza in presenza di trasferimenti di dati al di fuori dell’Unione Europea, situazione tipica quando si adottano software con server collocati negli Stati Uniti. Gli articoli da 44 a 49 del Regolamento impongono di individuare una solida base giuridica per queste operazioni. Lo strumento più immediato è la decisione di adeguatezza, un atto con cui la Commissione Europea riconosce al Paese terzo un livello di tutela equivalente a quello comunitario. In assenza di tale provvedimento, l’azienda deve sottoscrivere le Clausole Contrattuali Standard approvate dalla Commissione, considerando che le deroghe previste dall’articolo 49 si applicano a scenari molto ristretti.
Il quadro normativo per gli Stati Uniti ha subito profonde evoluzioni recenti. Nel 2020 la Corte di giustizia dell’Unione Europea, tramite la sentenza Schrems II, ha stabilito l’insufficienza delle sole clausole standard, imponendo a chi esporta dati di verificare l’effettiva garanzia di una protezione equivalente a quella continentale. Successivamente, nel luglio 2023, la Commissione ha approvato il Data Privacy Framework. Quando il destinatario statunitense aderisce validamente all’EU-US Data Privacy Framework e il trasferimento rientra nell’ambito della relativa certificazione, il trasferimento può fondarsi sulla decisione di adeguatezza della Commissione europea, senza necessità di utilizzare le Clausole Contrattuali Standard quale strumento di garanzia.
Nell’ambito delle proprie funzioni di consulenza e sorveglianza, il DPO può supportare l’organizzazione nella verifica del meccanismo utilizzato per i trasferimenti verso gli Stati Uniti, compresa la validità dell’eventuale certificazione del destinatario al Data Privacy Framework e il relativo ambito di applicazione. Il Il Comitato europeo per la protezione dei dati ricorda, infatti, che alcune certificazioni escludono espressamente le informazioni relative ai dipendenti. I fornitori statunitensi privi di certificazione e le società basate in altri Paesi extraeuropei richiedono invece l’adozione delle clausole standard accompagnate dalla relativa valutazione di impatto sul trasferimento.
Un’organizzazione strutturata su molteplici servizi cloud internazionali richiede un piano di audit e verifiche nettamente più strutturato rispetto a un’azienda con server locali. Questa complessità, che un preventivo basato sul mero numero di dipendenti fatica a intercettare, risulta evidente dalla lettura del registro dei trattamenti, dove l’articolo 30 impone di tracciare tutti i destinatari delle informazioni e i relativi flussi extraeuropei. I requisiti formali per la nomina dei fornitori sono approfonditi nell’articolo dedicato ai contratti previsti dall’articolo 28 del GDPR.
6. Settore e vigilanza applicabile
Molti settori prevedono normative specifiche che si affiancano al GDPR, imponendo la redazione di documenti aggiuntivi e la programmazione di controlli mirati. Il professionista deve padroneggiare queste regole e integrarle con i dettami del Regolamento, un livello di presidio specialistico che incide sulla definizione dell’accordo economico fin dal primo anno di incarico.
Le strutture sanitarie gestiscono archivi con finalità e regole differenti. Il dossier sanitario raccoglie i dati dei pazienti curati all’interno di uno specifico ospedale o clinica, seguendo le linee guida del Garante del 4 giugno 2015. Il Fascicolo sanitario elettronico, disciplinato dal decreto ministeriale del 7 settembre 2023, traccia invece la storia clinica del cittadino attraverso tutte le strutture in cui viene curato. Il DPO deve mappare e gestire queste due entità come trattamenti separati, verificando il rispetto delle rispettive discipline.
Gli enti pubblici devono conciliare l’obbligo di pubblicare numerosi atti online, come imposto dal D.Lgs. 33/2013 sulla trasparenza, con la necessità di proteggere i dati personali ivi contenuti. Il Garante ha definito il punto di equilibrio nelle linee guida del 15 maggio 2014, criteri che il DPO utilizza per supportare l’ente nella revisione di ogni documento destinato all’albo pretorio informatico. Il quadro normativo completo è consultabile nella pagina dedicata al DPO per la pubblica amministrazione.
Banche, società finanziarie e assicurazioni affrontano vincoli ulteriori. La gestione delle centrali rischi private, le banche dati che registrano i rimborsi di prestiti e finanziamenti, risponde a un codice di condotta approvato dal Garante il 6 ottobre 2022. A questo si sommano gli obblighi antiriciclaggio del D.Lgs. 231/2007 sull’adeguata verifica della clientela. Anche i sistemi automatici per stimare l’affidabilità creditizia, il credit scoring, seguono regole ferree: la sentenza SCHUFA della Corte di Giustizia UE del 7 dicembre 2023 stabilisce che il punteggio, quando determina la concessione del credito, costituisce una decisione automatizzata, conferendo al cliente il diritto di ottenere un riesame della pratica secondo l’articolo 22 del Regolamento.
Le compagnie telefoniche e i fornitori di connettività internet devono conservare i dati di traffico telefonico e telematico per i rigidi periodi fissati dall’articolo 132 del Codice privacy: ventiquattro mesi per le telefonate, dodici per il traffico internet e trenta giorni per le chiamate senza risposta. La legge 167/2017 estende tale termine a settantadue mesi per reati di terrorismo e criminalità organizzata.
Un obbligo trasversale riguarda qualunque datore di lavoro. L’installazione di sistemi di videosorveglianza, la geolocalizzazione dei veicoli aziendali o l’adozione di software idonei al controllo a distanza del personale richiedono un preventivo accordo sindacale o, in alternativa, l’autorizzazione dell’Ispettorato del Lavoro. La procedura è regolata dall’articolo 4 dello Statuto dei Lavoratori: l’azienda gestisce l’iter autorizzativo, mentre il DPO ne supervisiona lo svolgimento assicurando la perfetta aderenza con le attività documentate nel registro.
La direttiva europea NIS2 sulla sicurezza informatica, recepita in Italia con il D.Lgs. 138/2024, impatta su medie e grandi imprese operanti in diciotto settori indicati dall’Agenzia per la Cybersicurezza Nazionale, tra cui energia, trasporti, sanità, gestione dei rifiuti e comparto alimentare. Le organizzazioni coinvolte devono proteggere i propri sistemi e notificare gli incidenti informatici all’Agenzia, registrandosi sull’apposito portale ogni anno tra il primo gennaio e il ventotto febbraio.
GDPR e NIS2 presentano alcune importanti aree di coordinamento, in particolare nella gestione del rischio, degli incidenti, della supply chain e della formazione. I relativi presidi possono quindi essere organizzati in modo coordinato per evitare duplicazioni, mantenendo tuttavia distinti ruoli, responsabilità e funzioni di controllo. L’eventuale attribuzione al DPO di ulteriori compiti in ambito cybersecurity deve essere valutata anche sotto il profilo della sua indipendenza e dell’assenza di conflitti di interesse.
7. Volume di richieste degli interessati
Qualsiasi persona di cui l’azienda conserva informazioni, come un cliente o un ex dipendente, ha il diritto di richiederne l’accesso, la rettifica, la cancellazione o la portabilità. Si tratta delle prerogative sancite dagli articoli da 15 a 22 del Regolamento, il cui esercizio si concretizza in istanze tecnicamente definite DSAR, acronimo di Data Subject Access Request. Questa voce risulta la più complessa da definire preventivamente in fase di preventivo per la sua natura imprevedibile, unita a tempi di evasione tassativi previsti dalla normativa.
L’articolo 12 fissa una scadenza rigorosa: l’azienda deve fornire un riscontro formale entro un mese dalla ricezione. Nelle situazioni più articolate l’evasione della pratica può slittare di ulteriori due mesi, previa tempestiva comunicazione al diretto interessato indicando i motivi del ritardo. Un eventuale diniego va comunicato entro i medesimi termini, motivando le ragioni e ricordando la possibilità di proporre reclamo all’Autorità Garante o ricorso all’autorità giudiziaria.
Il decorso del tempo inizia dal giorno di ricezione dell’istanza, indipendentemente dalla sua effettiva lettura. Una comunicazione inoltrata a una casella di posta elettronica non presidiata consuma inesorabilmente i giorni a disposizione. In presenza di ragionevoli dubbi sull’identità del richiedente, l’azienda ha la facoltà di richiedere dati aggiuntivi, un’azione da intraprendere tempestivamente: secondo le linee guida 01/2022 del Comitato europeo per la protezione dei dati, il conteggio dei giorni si sospende fino al riscontro dell’utente, a patto che la richiesta di chiarimenti sia partita senza ritardo. L’evasione della pratica è gratuita, salvo palese infondatezza o eccessività, lasciando i costi operativi interamente a carico dell’azienda.
L’assetto dell’intervento richiede un’impostazione dedicata e un’analisi sartoriale della singola casistica, riflettendo la natura intrinseca di ogni procedura.
Un cliente interessato a conoscere unicamente quali informazioni vengano conservate richiede un riscontro lineare e circoscritto. Al contrario, quando un ex dipendente in contenzioso richiede copia di tutte le email in cui compare il suo nome, il DPO deve impostare un‘istruttoria complessa per ispezionare i sistemi, vagliare il materiale per non ledere i diritti di terzi, come prescritto dall’articolo 15, e redigere la risposta conclusiva.
La mancata tutela dei diritti degli interessati rientra nella fascia di sanzioni più severa prevista dall’articolo 83, raggiungendo il 4 per cento del fatturato mondiale annuo. È proprio per blindare l’organizzazione contro questo rischio che il presidio del DPO richiede una strutturazione adeguata fin dalla stipula del contratto.
Una realtà caratterizzata da un elevato turnover o operante direttamente con i consumatori finali riceve statisticamente un numero maggiore di istanze. In questi contesti risulta saggio prevedere nel contratto una quota economica calcolata in anticipo per questo specifico servizio. Gli errori procedurali da scongiurare sono approfonditi nella guida dedicata alla corretta gestione delle richieste di accesso ai dati.

Cosa deve comprendere l’incarico
Due preventivi con lo stesso prezzo possono includere coperture operative radicalmente diverse. Per confrontarli occorre analizzare nel dettaglio l’elenco delle attività integrate nel contratto.
Il punto di partenza coincide con la nomina ufficiale. Il professionista va designato tramite un atto formale, documento indispensabile all’azienda per dimostrare il principio di responsabilizzazione richiesto dagli articoli 5 e 24 del Regolamento. I recapiti del DPO devono essere pubblicati sul sito web aziendale e comunicati al Garante attraverso il portale telematico dedicato, come previsto dall’articolo 37. Si tratta di un adempimento cruciale che l’Autorità verifica direttamente dai propri archivi digitali, incrociando i dati senza necessità di ispezioni fisiche.
Il mandato può comprendere il supporto alla revisione periodica del registro dei trattamenti e la sorveglianza sul suo aggiornamento in presenza di variazioni rilevanti. La responsabilità della tenuta del registro rimane tuttavia in capo al titolare o al responsabile del trattamento, secondo quanto previsto dall’articolo 30 GDPR. Il contratto deve regolare con precisione anche la gestione delle richieste degli interessati, stabilendo chi riceve le istanze e quali sono le procedure operative di evasione.
Sulle Valutazioni d’Impatto, il DPO ha il dovere di esprimere un parere formale e di supervisionarne l’esecuzione, ma la redazione materiale spetta all’azienda come chiarito dalle linee guida europee WP243.
Affidare al DPO la redazione sostanziale della DPIA che egli stesso dovrà successivamente valutare può comprometterne l’indipendenza e determinare un conflitto di interessi tra attività operativa e funzione di controllo. Risulta, quindi, fondamentale chiarire in fase di trattativa a chi competa la scrittura del documento e se tale onere sia compreso nell’offerta.
Alcune prestazioni aggiuntive rischiano di restare escluse dall’offerta iniziale ed essere quotate separatamente. Gli audit periodici, ad esempio, costituiscono verifiche indispensabili per accertare che i trattamenti reali rispecchino fedelmente le procedure descritte nel registro e nelle informative. In assenza di questi controlli la documentazione diviene rapidamente obsoleta rispetto all’evoluzione aziendale. Il preventivo ideale indica il numero di ispezioni annuali garantite, le aree aziendali coinvolte e la tipologia di verbale rilasciato al termine delle operazioni.
Anche la formazione del personale prevede due livelli di intervento. Il DPO ha il compito di verificare che l’azienda istruisca adeguatamente gli addetti al trattamento, obbligo previsto dall’articolo 39 e pienamente rientrante nel mandato ordinario. Le lezioni frontali in aula erogate direttamente dal professionista costituiscono, invece, un servizio accessorio, solitamente fatturato a singola sessione o a giornata formativa.
In caso di violazione dei dati personali, il DPO supporta il titolare nella valutazione dell’evento e svolge il proprio ruolo di punto di contatto con l’Autorità. La responsabilità della decisione sull’eventuale notifica rimane tuttavia in capo al titolare.
Quando ricorrono i presupposti dell’articolo 33 GDPR, la violazione deve essere notificata al Garante, ove possibile, entro 72 ore dal momento in cui il titolare ne è venuto a conoscenza. Il titolare deve inoltre documentare le violazioni dei dati personali, comprese le circostanze, le conseguenze e le misure adottate. . Una procedura documentata in anticipo definisce i ruoli nella valutazione dell’evento e nella redazione della notifica. Il contratto deve indicare con esattezza i parametri di tempestività e i canali di reperibilità del DPO, considerando che un attacco informatico può manifestarsi anche al di fuori del normale orario lavorativo.
Il valore dell’accordo economico si fonda, quindi, sulla profondità del presidio specialistico richiesto dall’organizzazione. L’architettura contrattuale deve coprire la supervisione periodica dei processi, la verifica della conformità e la pronta gestione di eventuali violazioni informatiche. Un incarico professionale di alto livello garantisce una presenza strutturata e mirata, l’unica in grado di offrire all’azienda una tutela effettiva in sede di controllo.
Quanto costa un DPO esterno: le fasce di prezzo
Le fasce di prezzo nel mercato italiano si possono raggruppare in quattro categorie principali, definite in base alla complessità dell’organizzazione, alla profondità del presidio e alla natura delle informazioni trattate. Le cifre derivano da un’analisi comparativa pubblicata nel 2026 da BullTech Informatica e costituiscono un riferimento orientativo per le imprese.
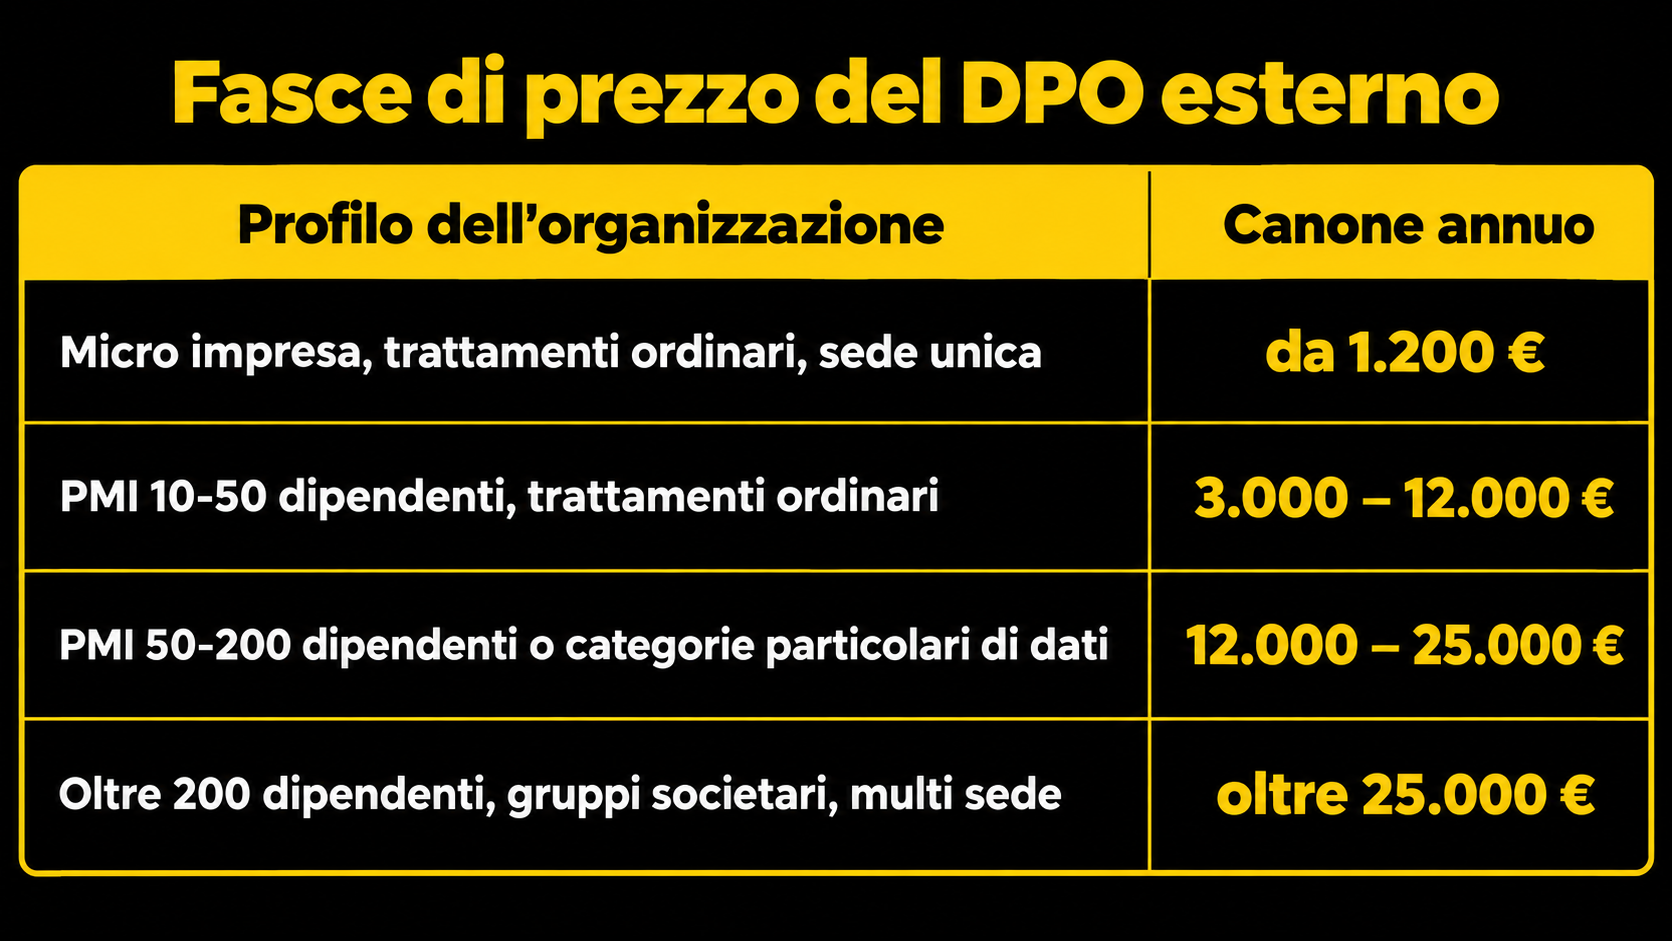
Valori indicativi basati sui listini del mercato italiano. La definizione economica effettiva dipende dall’analisi sartoriale del registro e dalla complessità dei trattamenti.
Le sette variabili descritte in precedenza determinano il posizionamento dell’azienda all’interno di questi scaglioni. Il solo numero di ore o giornate previste non consente sempre di confrontare correttamente due offerte: è necessario considerare anche la continuità del presidio, i tempi di risposta, le attività incluse e la complessità dei trattamenti.
Il semplice numero di dipendenti, ad esempio, è un parametro parziale.
Una realtà di trenta addetti che gestisce cartelle cliniche, valutazioni d’impatto complesse e flussi extraeuropei richiede un’architettura di controllo superiore rispetto a un’industria di centoventi impiegati con processi standardizzati.
Se un’offerta si colloca in una fascia di prezzo elevata, il contratto deve indicare esplicitamente la variabile di rischio e complessità che giustifica tale valore.
La pagina del servizio di DPO esterno descrive nel dettaglio il contenuto delle prestazioni e i tempi di attivazione dell’incarico.
Interno o esterno: il confronto economico
Il confronto tra le due opzioni presuppone la presenza in azienda di una figura con requisiti idonei a ricoprire il ruolo. L’articolo 38 del Regolamento ammette l’assegnazione di compiti ulteriori al DPO, a condizione che non sussista un conflitto di interessi. Le linee guida WP243 chiariscono che l’incompatibilità sorge quando la figura definisce le finalità e le modalità del trattamento. Questa condizione riguarda tipicamente l’amministratore delegato e i responsabili delle funzioni operativa, finanziaria, sanitaria, informatica, del personale e del marketing, oltre ai ruoli direttivi dotati di analoghe potestà decisionali.
Nelle piccole e medie imprese i ruoli apicali concentrano spesso le decisioni sull’utilizzo delle informazioni, rendendo l’assunzione di un professionista dedicato l’unica alternativa interna percorribile. Il Garante per la protezione dei dati personali ha ribadito in più occasioni la nullità della nomina a DPO del rappresentante legale dell’azienda, proprio a causa della palese sovrapposizione tra compiti di controllo e responsabilità gestionali.
Un’analisi elaborata da Paolo Calvi di P4I su Cyber Security 360 individua per un DPO interno senior a tempo pieno una retribuzione annua lorda compresa tra 60.000 e 80.000 euro nelle PMI, e tra 80.000 e 100.000 euro nelle realtà di maggiori dimensioni, a cui aggiungere un ulteriore 10 per cento per benefit e costi di struttura.
L’impegno economico complessivo per il datore di lavoro include i contributi previdenziali nell’ordine del 30 per cento, il trattamento di fine rapporto pari al 7 per cento, la formazione continua e le dotazioni tecnologiche necessarie. Una retribuzione lorda di 60.000 euro comporta circa 18.000 euro di contributi e 4.100 euro di accantonamento per il trattamento di fine rapporto. Sommando la quota per i costi accessori, l’onere aziendale totale sfiora gli 88.000 euro all’anno, un valore tre volte superiore rispetto al canone massimo richiesto da un DPO esterno per una PMI fino a 200 dipendenti.
L’inserimento di un profilo junior o l’assegnazione dell’incarico a tempo parziale riducono la spesa immediata. Le linee guida WP243 ricordano tuttavia la necessità di garantire al DPO lo spazio operativo e l’effettività d’azione per l’adempimento dei propri doveri, mentre l’articolo 37 esige una competenza specialistica della materia.
L’analisi finanziaria deve considerare anche due fattori meno evidenti. In caso di ferie, malattia o maternità del dipendente interno, l’organizzazione rimane priva del punto di contatto prescrittivo, con l’eventualità che un data breach si verifichi proprio in concomitanza dell’assenza. In caso di dimissioni del lavoratore, l’azienda perde inoltre l’investimento sostenuto per l’aggiornamento professionale della risorsa.
La soluzione esterna distribuisce i costi di formazione su una pluralità di clienti e mette a disposizione un bagaglio di esperienze maturate in contesti differenti, mentre nel contesto di una PMI il DPO interno opera su una sola realtà mantenendo i costi di aggiornamento interamente a carico dell’impresa. Il confronto completo tra i due modelli organizzativi è consultabile nell’articolo dedicato alla scelta tra DPO interno ed esterno.
Cosa succede quando la nomina manca o risulta irregolare
L’omessa designazione del DPO, nei casi in cui risulti obbligatoria, o una nomina viziata da irregolarità rientrando, ai sensi dell’articolo 83 GDPR, nella fascia sanzionatoria che può arrivare fino a 10 milioni di euro o, per le imprese, fino al 2% del fatturato mondiale totale annuo dell’esercizio precedente, se superiore.
I due provvedimenti recenti illustrati di seguito si sono chiusi con importi nettamente inferiori ai massimali, ma evidenziano in modo nitido le criticità gestionali più frequenti.
Il caso della società di riabilitazione creditizia
Il 19 dicembre 2024, tramite il provvedimento numero 802, il Garante ha sanzionato per 70.000 euro una società romana operante nella cancellazione delle segnalazioni dalle centrali rischi. I controlli, scaturiti da una segnalazione della Banca d’Italia, hanno accertato una pluralità di violazioni, tra cui la palese irregolarità nella nomina del DPO. L’azienda aveva designato per questo ruolo il proprio rappresentante legale. L’Autorità ha dichiarato nulla la nomina ribadendo un principio invalicabile: il soggetto deputato a decidere le finalità e le modalità del trattamento non può vigilare in modo indipendente sulle medesime operazioni. Il documento richiama le linee guida WP243 precisando che anche una nomina facoltativa deve sottostare ai medesimi vincoli di una nomina obbligatoria. L’impresa aveva inoltre omesso di comunicare al Garante i dati di contatto del professionista, una mancanza che ha impedito all’Autorità di rilevare e segnalare tempestivamente l’incompatibilità. Le ulteriori infrazioni contestate riguardavano la carenza di trasparenza verso i clienti, la conservazione illimitata delle informazioni relative a oltre 74.000 posizioni, l’assenza dei contratti con i fornitori ex articolo 28 e la mancata collaborazione istituzionale.
Il caso del Comune di Pompei
Il 4 giugno 2025, con il provvedimento numero 318, il Garante ha sanzionato per 5.000 euro il Comune di Pompei per aver omesso la designazione del DPO nei tempi prescritti e per non averne trasmesso i relativi dati di contatto. L’ente aveva formalizzato l’incarico con quasi tre anni di ritardo rispetto all’entrata in vigore del Regolamento, comunicando i riferimenti istituzionali solo in seguito all’apertura della formale contestazione. Il procedimento è scaturito da un’indagine autonoma del Garante. L’Autorità ha semplicemente incrociato l’elenco telematico delle comunicazioni pervenute con i dati pubblicati sul sito istituzionale dell’ente, accertando l’inadempimento in modo del tutto informatico e senza alcuna necessità di condurre ispezioni in loco. Gli errori procedurali più comuni da scongiurare in questa fase sono approfonditi nell’articolo dedicato alle sanzioni per la nomina del DPO.
L’impatto sui bandi di gara
L’assenza di questa figura può compromettere inoltre preziose opportunità commerciali. Diversi bandi pubblici, gare d’appalto in cui il fornitore agisce per conto di un ente e procedure di accreditamento presso grandi gruppi aziendali richiedono la presenza di un DPO già formalmente nominato. La mancanza del requisito comporta l’esclusione automatica dalla selezione senza possibilità di sanatoria successiva. La giurisprudenza amministrativa chiarisce infatti che il soccorso istruttorio, strumento previsto dal Codice degli Appalti per integrare documentazione carente, non può in alcun modo colmare l’assenza di un requisito inesistente alla data di scadenza del bando.
Cinque domande da fare prima di firmare
Le cinque domande elencate di seguito aiutano a comprendere con precisione il reale perimetro dei servizi inclusi nel canone. Per valutare con maggiore profondità le competenze e l’affidabilità del fornitore, risulta utile consultare anche la guida dedicata alla scelta del consulente privacy ideale.
Qual è la frequenza dei controlli e come è strutturato il presidio specialistico?
Occorre verificare la profondità dell’intervento e l’articolazione delle verifiche periodiche, dalla mappatura iniziale alla supervisione ordinaria. Chiarire preventivamente quali attività siano incluse nel canone rende l’incarico trasparente, prevenendo incomprensioni qualora si rendesse necessario un intervento straordinario.
Chi sarà il DPO e che esperienza ha?
Il servizio di DPO esterno può essere affidato mediante contratto di servizi anche a una persona giuridica. In questi casi è essenziale che siano chiaramente definiti l’organizzazione del servizio, i punti di contatto, le professionalità coinvolte e le modalità con cui vengono assicurati indipendenza, accessibilità e adeguate competenze specialistiche. L’articolo 37 del Regolamento impone il possesso di competenze specialistiche adeguate alle funzioni da svolgere: risulta pertanto opportuno verificare anche il numero di incarichi che il professionista segue in contemporanea.
Chi risponde quando l’ufficio è chiuso?
Il termine perentorio di 72 ore previsto per la notifica di una violazione dei dati al Garante decorre senza interruzioni, festivi inclusi. È fondamentale accertare quale canale di emergenza rimanga attivo fuori dall’orario di lavoro, i tempi di reazione garantiti e se la gestione di un incidente di sicurezza rientri nel canone o preveda una tariffazione separata.
Posso vedere un esempio di verbale di audit?
L’analisi di un documento redatto per un altro cliente e opportunamente anonimizzato permette di valutare il metodo di lavoro del professionista. Se il verbale elenca analiticamente le verifiche condotte e si conclude con prescrizioni correttive dotate di scadenze temporali certe, l’azienda ottiene piena consapevolezza del livello qualitativo offerto. Conviene, inoltre, quantificare gli audit annuali inclusi nel canone e le aree aziendali interessate.
Chi sostituisce il DPO quando è in ferie o in malattia?
Una struttura di consulenza strutturata prevede l’individuazione preventiva di un professionista sostitutivo, già formato sulla specifica realtà aziendale e capace di intervenire senza ritardi operativi. Un servizio organizzato affianca solitamente una risorsa principale per l’ordinario a un secondo professionista designato alla copertura delle assenze e dei periodi di maggiore carico lavorativo.
Domande frequenti
Il costo del DPO esterno è deducibile?
Il compenso rientra tra i costi per servizi professionali ed è deducibile secondo le regole ordinarie previste per le consulenze aziendali. L’imposta sul valore aggiunto si detrae in base ai criteri generali, tenendo conto delle limitazioni per i soggetti in regime di pro-rata. Le imprese imputano la spesa all’esercizio di competenza ai sensi dell’articolo 109 del Testo Unico delle Imposte sui Redditi: un canone annuale saldato interamente in un’unica soluzione va pertanto ripartito tra i mesi dell’anno in corso e quelli dell’annualità successiva. I professionisti seguono, invece, il principio di cassa, deducendo l’onere nell’anno in cui avviene il pagamento. Per casistiche particolari, come gli enti non commerciali o i contribuenti in regime forfettario, è opportuno il raffronto con il proprio commercialista.
Il DPO esterno deve venire in sede?
La presenza fisica non costituisce un obbligo permanente. Le linee guida WP243 prescrivono un canale di comunicazione agevole, sicuro e fruibile nella lingua dell’interlocutore, requisiti soddisfatti da un recapito dedicato purché presidiato con continuità. Alcune attività operative traggono tuttavia enormi benefici dalla presenza sul campo, come gli audit strutturati, l’osservazione diretta dei flussi informativi e la formazione frontale. L’eventuale pianificazione di visite in sede può essere preventivata come prestazione dedicata o inclusa nel canone, regolata con il solo rimborso chilometrico, rendendo opportuno definire preventivamente la frequenza degli incontri e la ripartizione delle spese di trasferta.
In un gruppo di società chi paga il DPO?
Il Regolamento autorizza i gruppi societari a nominare un unico professionista, ricordando tuttavia che la designazione formale resta un atto autonomo per ogni singola azienda del gruppo. Poiché la normativa non disciplina la ripartizione economica dell’onere, la scelta è lasciata alla governance aziendale. Le opzioni praticabili sono tre. La capogruppo può saldare l’intero importo addebitandone successivamente una quota alle controllate tramite accordi interni di servizio, nel rispetto della normativa sui prezzi di trasferimento. Ciascuna società può, inoltre, sottoscrivere un contratto autonomo con il medesimo professionista, preservando l’esclusiva responsabilità della singola entità. Infine, la spesa può essere frazionata applicando un criterio proporzionale condiviso, quale il volume di fatturato o l’entità dell’organico.
Se l’azienda cresce durante l’anno il canone cambia?
L’adeguamento del compenso è subordinato alla natura dello sviluppo organizzativo. Un incremento limitato dell’organico non altera significativamente l’impegno del professionista poiché i trattamenti di base rimangono invariati. Al contrario, l’apertura di una nuova filiale, l’attivazione di un e-commerce orientato alla profilazione dei clienti, l’introduzione di gestionali sanitari o l’espansione commerciale verso mercati extraeuropei determinano un incremento dei flussi, imponendo l’aggiornamento del registro e la redazione di nuove valutazioni d’impatto. Per gestire tali eventualità conviene inserire nel contratto una clausola di revisione indicizzata a eventi specifici e concordati in anticipo.
Cosa succede se cambio DPO a metà anno?
La cessazione dell’incarico è regolata dalle clausole contrattuali sottoscritte, rendendo necessaria un’attenta verifica dei termini di preavviso per il recesso. L’intera documentazione prodotta nel corso del mandato, comprendente il registro, i pareri, i verbali di audit e le valutazioni d’impatto, appartiene all’azienda e deve essere integralmente restituita. Il contratto deve disciplinare formalmente il passaggio di consegne al nuovo consulente, mentre l’aggiornamento delle comunicazioni telematiche verso l’Autorità Garante rimane in capo all’organizzazione. La restituzione pro quota del canone anticipato per i mesi non fruiti è dovuta esclusivamente in presenza di un’apposita pattuizione contrattuale, motivo per cui si raccomanda l’inserimento di una clausola di rimborso proporzionale.
In quale fascia rientra la tua azienda
Il corrispettivo di un DPO esterno si definisce partendo dall’analisi sartoriale dei trattamenti e dalla complessità strutturale del contesto aziendale. È possibile richiedere un’offerta modellata sulle specificità operative dell’organizzazione, contenente la definizione puntuale del perimetro di presidio e delle attività ricomprese nel canone.