
Il registro dei trattamenti è il documento in cui un’azienda descrive per iscritto cosa fa con i dati personali di dipendenti e clienti: per quale scopo li usa, a chi li comunica, per quanto tempo li conserva e come li protegge. L’articolo 30 del GDPR ne impone la tenuta alle aziende e prevede un’esenzione per quelle con meno di 250 dipendenti. Questa eccezione ha però un ambito molto ristretto: non si applica quando il trattamento non è occasionale, può presentare un rischio per i diritti e le libertà delle persone oppure riguarda categorie particolari di dati, come quelli sulla salute, o dati relativi a condanne penali e reati. Un’impresa che elabora ogni mese le buste paga del proprio personale usa quei dati in modo continuativo, e per questo deve tenere il registro anche se ha pochi addetti.
Cos’è il registro dei trattamenti e a cosa serve
Il registro dei trattamenti, che il GDPR chiama «registro delle attività di trattamento», si tiene per iscritto, su carta o in formato elettronico (articolo 30, paragrafo 3).
Il documento è tipicamente organizzato in schede dedicate alle diverse aree operative, ma il livello di frammentazione di queste voci dipende strettamente dalla complessità dei processi, dalla differenziazione degli strumenti utilizzati e dall’eventuale impiego di fornitori esterni (Responsabili del trattamento) diversificati.
La “gestione del personale“, ad esempio, può figurare come un’unica voce riassuntiva in una micro-impresa, oppure diramarsi in più trattamenti specifici e distinti (ricerca e selezione, amministrazione contabile, gestione operativa) in realtà più strutturate. Questa granularità permette di mappare i flussi con esattezza, a condizione che ogni singola scheda riporti puntualmente tutte le informazioni prescritte dall’articolo 30.
Il Regolamento chiama «dati personali» tutte le informazioni che riguardano una persona fisica riconoscibile, anche in modo indiretto (articolo 4, punto 1), come l’IBAN di un dipendente o il numero di cellulare del referente di un fornitore. Le informazioni su una società in quanto tale, come la ragione sociale o la sede legale, restano fuori dal GDPR. Lo stesso articolo considera «trattamento» qualsiasi operazione sui dati personali: dalla prima raccolta, alla semplice visualizzazione (consultazione), fino alla cancellazione (articolo 4, punto 2). Archiviare il curriculum di un candidato, inviare le presenze del mese al consulente paghe o limitarsi a consultare un database a schermo rientrano tutti a pieno titolo nella definizione.
Il considerando 82 del GDPR, una delle premesse che spiegano le ragioni delle norme, indica lo scopo del registro: permettere all’azienda di dimostrare che rispetta il Regolamento. Questa funzione deriva dal principio di responsabilizzazione, spesso indicato con il termine inglese accountability e fissato dagli articoli 5, paragrafo 2, e 24: chi tratta dati personali deve saper provare, con documenti, di essere in regola.
Il registro serve anche nella gestione quotidiana. Un registro ben strutturato può essere arricchito con informazioni operative ulteriori rispetto al contenuto minimo dell’articolo 30, ad esempio collegando i trattamenti ai principali fornitori e sistemi utilizzati. In caso di data breach, questa impostazione consente di ricostruire più rapidamente quali trattamenti e categorie di interessati possono essere coinvolti. . Queste informazioni servono per decidere, entro 72 ore dalla scoperta, se la violazione va notificata al Garante (articolo 33). Lo stesso documento aiuta a scrivere informative coerenti e a rispondere a un cliente che vuole sapere quali dati l’azienda conserva su di lui.
Una prova pratica è scegliere uno dei principali fornitori che tratta dati per conto dell’azienda e verificare se, attraverso il registro e la documentazione collegata, sia possibile ricostruire rapidamente quali trattamenti supporta. Non è un contenuto minimo imposto dall’articolo 30, ma è una buona pratica che rende il registro molto più utile nella gestione quotidiana.
Chi è obbligato: la soglia dei 250 dipendenti è fuorviante
Il registro è obbligatorio per le imprese con almeno 250 dipendenti e, sotto questa soglia, per quasi tutte le aziende che hanno personale. L’articolo 30, paragrafo 5, del GDPR prevede infatti un esonero per le organizzazioni più piccole, che il considerando 13 giustifica con la situazione specifica delle micro, piccole e medie imprese. La stessa norma però lo limita. L’esonero non si applica se il trattamento può creare un rischio per le persone a cui si riferiscono i dati, oppure se non è occasionale, cioè si ripete con regolarità. Anche i dati più delicati escludono l’esonero: le categorie particolari di dati (articolo 9), come quelli sulla salute o sull’appartenenza sindacale, e i dati su condanne penali e reati (articolo 10). Basta una sola di queste situazioni perché l’azienda debba tenere il registro.
Per una PMI con personale la condizione decisiva riguarda la frequenza del trattamento. Il Gruppo di lavoro Articolo 29, che riuniva i Garanti europei prima della nascita del Comitato europeo per la protezione dei dati (EDPB), ha pubblicato nel 2018 un documento dedicato alle deroghe dell’articolo 30. Quel documento chiarisce che la gestione dei dati dei dipendenti è un trattamento non occasionale, anche in un’azienda piccola. Presenze e contributi, per esempio, si registrano ogni mese. L’EDPB ha fatto propria questa posizione nella sua prima riunione plenaria, il 25 maggio 2018.
Il Gruppo di lavoro precisa anche che il registro deve descrivere i trattamenti per cui l’esonero non si applica. In una PMI rientrano in questa categoria molte attività, perché anche la fatturazione e la gestione dei clienti si ripetono ogni settimana. Possono restare fuori solo le attività sporadiche, a basso rischio e senza dati delicati, come la raccolta dei contatti per un singolo evento. Inserire anche queste rende comunque il registro più utile se si verifica una violazione dei dati.
Le FAQ del Garante privacy sul registro traducono la regola in esempi. Un bar o un’officina con almeno un dipendente deve tenere il registro, e lo stesso vale per un ottico o un estetista che tratta dati sanitari dei clienti, anche se lavora da solo. I liberi professionisti, come commercialisti e avvocati, devono tenere il registro se hanno almeno un dipendente, oppure se trattano dati sanitari o dati su condanne penali. Associazioni e condomini devono tenerlo quando trattano categorie particolari di dati, come le informazioni sulla salute degli associati o dei condòmini.
Se hai anche un solo dipendente, quindi, il registro ti riguarda. La prima scheda da compilare è quella sulla gestione del personale, il trattamento che il Gruppo di lavoro indica come non occasionale.
Caso concreto: lo studio professionale convinto di essere esente
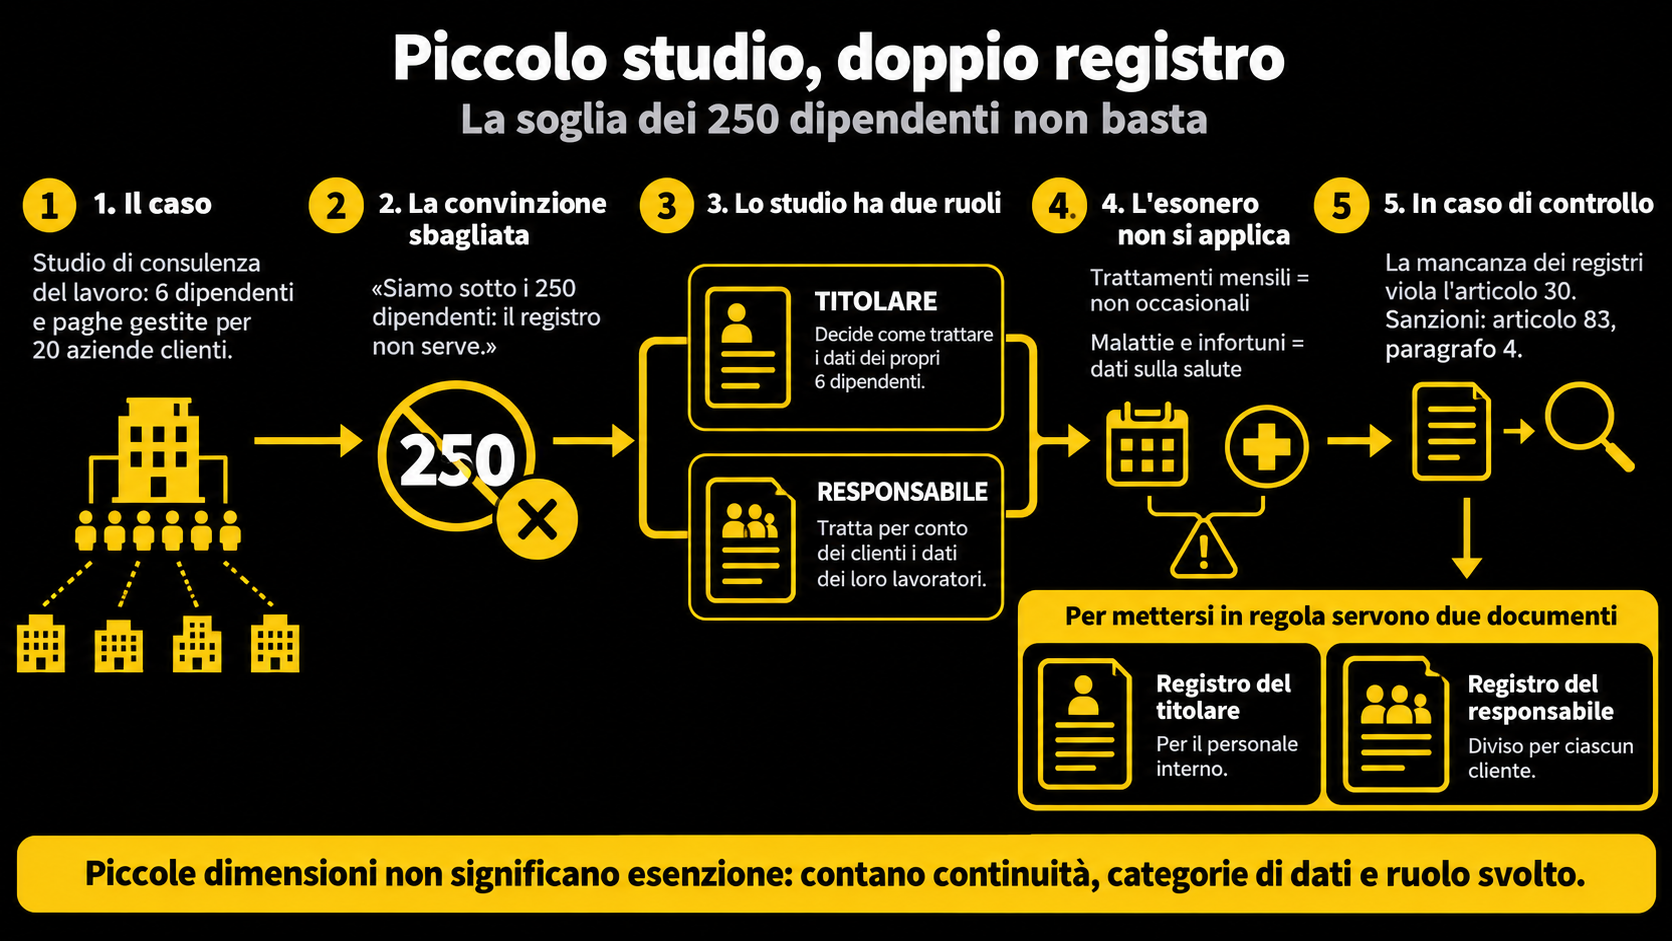
Uno studio di consulenza del lavoro con sei dipendenti gestisce paghe e contributi per una ventina di aziende clienti. Per farlo riceve anche le comunicazioni di malattia e le pratiche di infortunio dei lavoratori di quelle aziende. Il professionista che guida lo studio ritiene di non dover tenere il registro, perché la struttura è piccola e resta lontana dalla soglia dei 250 dipendenti.
La valutazione è sbagliata su due fronti. Lo studio gestisce ogni mese i dati dei propri sei dipendenti, e per questa attività deve tenere il registro come titolare del trattamento, cioè come soggetto che decide perché e come usare quei dati. Per le aziende clienti, invece, lo studio lavora come responsabile del trattamento: tratta i dati dei loro lavoratori per loro conto e secondo le loro istruzioni. Quei dati comprendono informazioni sulla salute, che escludono l’esonero anche per questo secondo ruolo, e l’articolo 30, paragrafo 2, prevede un registro apposito per le attività svolte per conto dei clienti.
Se un lavoratore di un’azienda cliente presentasse un reclamo al Garante e ne nascesse un controllo, la mancanza dei due registri verrebbe contestata come violazione dell’articolo 30, che il GDPR colloca nella fascia più bassa delle sanzioni, quella dell’articolo 83, paragrafo 4. Per mettersi in regola, lo studio deve tenere il registro relativo ai trattamenti svolti come titolare e quello relativo alle categorie di attività svolte come responsabile per conto dei clienti. Quest’ultimo deve consentire di ricondurre le attività ai diversi titolari, anche mediante sezioni dedicate o rinvii a schede e banche dati anagrafiche. . I due registri hanno contenuti diversi, e conoscerli è utile anche a chi affida i propri dati a un fornitore.
Registro del titolare e registro del responsabile
Il GDPR prevede due registri distinti, legati ai due ruoli che un’azienda può assumere rispetto ai dati personali. Va tuttavia chiarito che questa separazione è di natura puramente concettuale e non necessariamente materiale: i due registri possono infatti tranquillamente convivere all’interno dello stesso file o supporto informatico, articolati in sezioni o schede ben distinte.
Il registro del titolare, disciplinato dall’articolo 30, paragrafo 1, raccoglie le attività che l’azienda gestisce in autonomia per i propri scopi, come la gestione dei dipendenti, la fatturazione o il marketing. Quando invece l’azienda tratta dati su incarico di un cliente e secondo le sue specifiche istruzioni, la normativa richiede la presenza del registro del responsabile, previsto dal paragrafo 2.
Questo secondo ambito riguarda moltissimi fornitori che, nello svolgimento del proprio servizio, operano come responsabili del trattamento: ad esempio una software house che gestisce database per conto terzi, uno studio paghe, un’agenzia incaricata di inviare newsletter o un fornitore di servizi cloud. Un’impresa che gestisce il proprio personale e al contempo lavora sui dati dei clienti si troverà quindi a dover articolare il proprio documento per coprire entrambe le vesti.
La tabella seguente mette a confronto i contenuti prescritti dalla norma per ciascuna delle due tipologie.
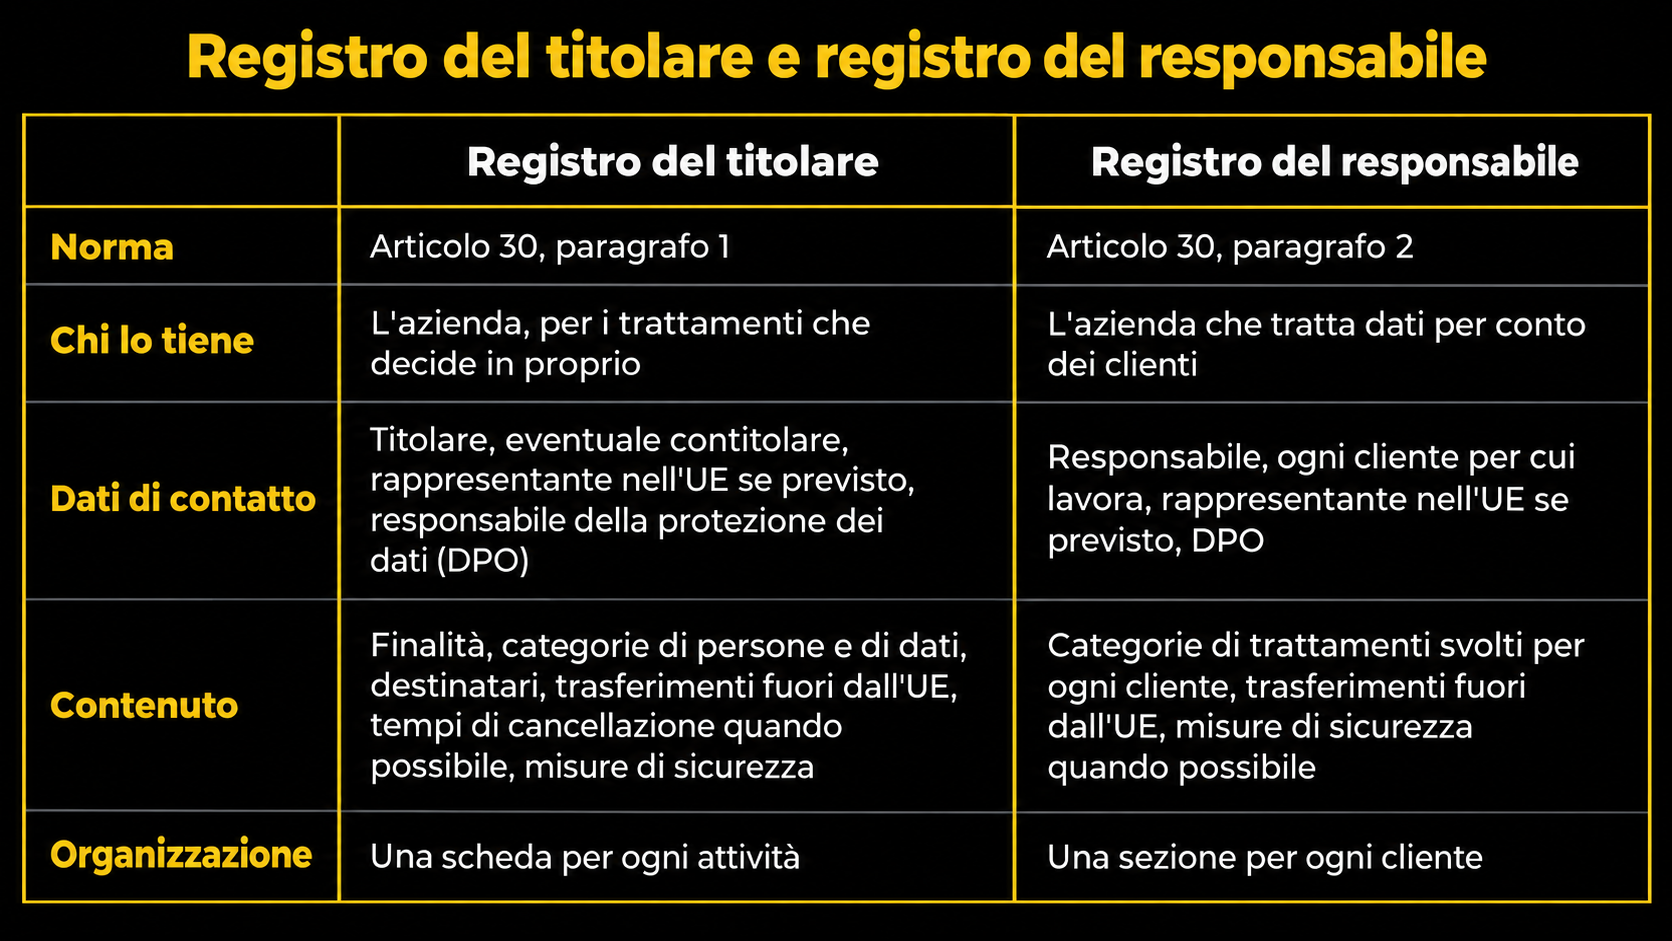
Il registro del responsabile contiene meno voci, perché le decisioni su finalità e tempi di conservazione spettano al cliente, che le riporta nel proprio registro.
Le FAQ del Garante chiedono al responsabile di dividere il registro in tante sezioni quanti sono i clienti per cui lavora. Chi ha molti clienti può rinviare alle schede che già usa per gestirli, per esempio nel gestionale, se contengono la descrizione dei servizi forniti e tutte le informazioni richieste dal paragrafo 2. Per descrivere le attività svolte si può richiamare il contratto con cui il cliente ha nominato l’azienda responsabile del trattamento, previsto dall’articolo 28. Nello studio del caso concreto, ogni sezione riguarderà un’azienda cliente e descriverà le attività svolte per lei, come l’elaborazione dei cedolini e le denunce contributive, insieme alle misure di sicurezza adottate.
Per capire se ti serve il secondo registro, rileggi i contratti con i clienti: ogni nomina a responsabile del trattamento corrisponde a una sezione da compilare. La redazione e l’aggiornamento dei due registri possono anche essere affidati a un consulente esterno, come spiegato nell’articolo sulla compliance in outsourcing.
Cosa deve contenere il registro, voce per voce
Il registro del titolare deve contenere sette informazioni, elencate dall’articolo 30, paragrafo 1, dalla lettera a alla lettera g. La tabella le traduce in parole semplici e mostra, a titolo di esempio, come una PMI potrebbe compilare la scheda sulla gestione del personale. Ogni azienda deve adattarla ai propri strumenti e ai propri fornitori.
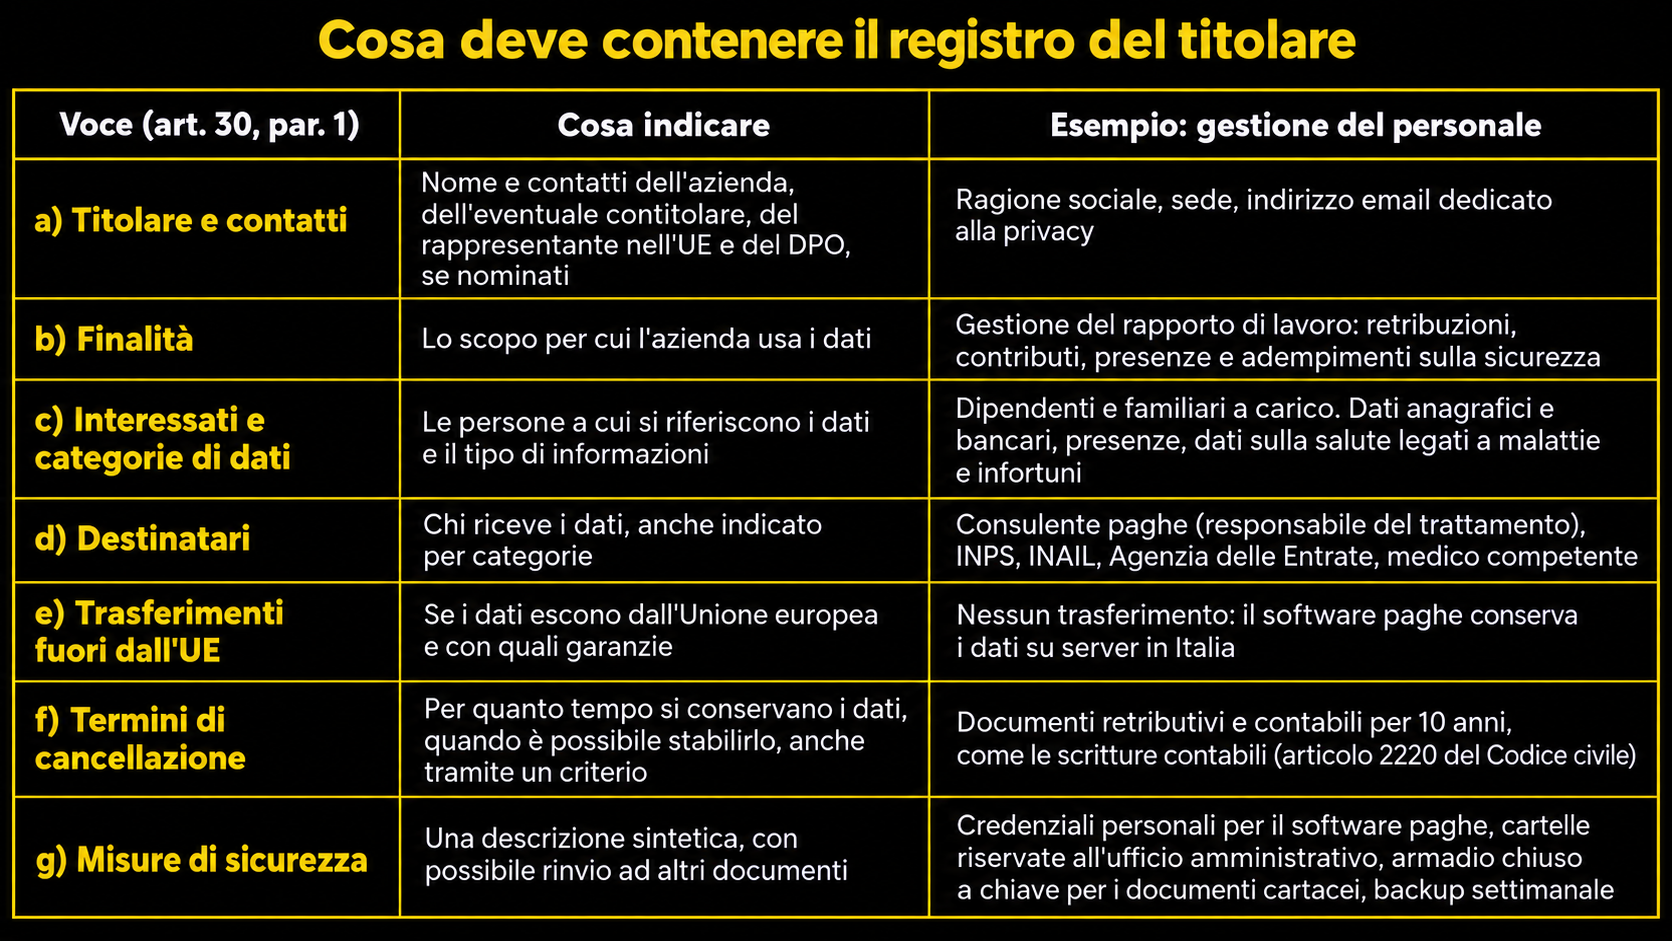
Le FAQ del Garante suggeriscono di aggiungere alle sette voci dell’articolo 30 alcune informazioni che aiutano a dimostrare che ogni trattamento rispetta la legge. La più importante è la base giuridica, cioè la condizione dell’articolo 6 che rende lecito il trattamento. Per la gestione del personale questa condizione è il contratto di lavoro, insieme agli obblighi fissati dalla legge. Se l’azienda sceglie, invece, il proprio legittimo interesse, per esempio per proteggere la rete informatica aziendale, la scheda deve spiegare quale interesse concreto persegue e con quali garanzie per le persone coinvolte. Le stesse FAQ consigliano di richiamare l’eventuale valutazione d’impatto (DPIA), cioè l’analisi dei rischi che il GDPR richiede per i trattamenti più delicati (articolo 35), e di indicare come viene raccolto il consenso quando il trattamento si fonda su di esso.
Ogni registro deve riportare anche la data in cui è stato creato e quella dell’ultimo aggiornamento, come indicano le FAQ. Le due date permettono a chi lo consulta di capire subito se il documento descrive l’azienda di oggi.
Come compilare il registro dei trattamenti da zero
Il primo compito è individuare le attività aziendali che comportano un trattamento di dati personali, perché a ognuna corrisponderà una scheda del registro. Le più frequenti in una PMI, da cui conviene partire, sono la gestione del personale, la selezione dei candidati, la fatturazione ai clienti, i rapporti con i fornitori, l’invio di newsletter e la raccolta di contatti dal sito web. Ogni settore ha poi attività specifiche: un centro estetico raccoglie informazioni sulla salute dei clienti, un hotel gestisce le prenotazioni online.
Le FAQ del Garante indicano di distinguere le schede per tipo di trattamento e portano come esempio il «trattamento dei dati dei dipendenti per la gestione del rapporto di lavoro». In quella scheda rientrano sia il programma paghe sia il consulente esterno, perché servono allo stesso fine. Un software usato per più scopi, come il gestionale, va invece indicato più volte, una per ogni finalità.
Il lavoro si organizza in quattro passaggi:
- Chiedi ai responsabili di ogni reparto quali dati personali usano e con quali programmi. Le risposte da raccogliere sono quattro: a chi si riferiscono, a cosa servono, a chi vengono passati e per quanto tempo restano in archivio.
- Raccogli i contratti con i fornitori, le informative e la documentazione tecnica disponibile: possono contenere molte delle informazioni utili alla compilazione, comprese quelle sui destinatari, sui trasferimenti verso Paesi terzi e sui tempi di conservazione.
- Compila le schede con le voci della tabella, cominciando dalla gestione del personale, e aggiungi la base giuridica di ciascun trattamento. Come struttura si possono usare i modelli semplificati del Garante, descritti più avanti.
- Indica la data di creazione e affida a qualcuno il compito di aggiornare il registro. Può essere un collaboratore interno o un consulente esterno, purché le novità arrivino sempre alla stessa persona.
Quando e come aggiornare il registro dei trattamenti
Il registro va aggiornato ogni volta che l’azienda modifica il modo in cui tratta i dati. Il GDPR non fissa una scadenza, e le FAQ del Garante chiedono di inserire «immediatamente» qualsiasi cambiamento, «in particolare in ordine alle modalità, finalità, categorie di dati, categorie di interessati», perché il contenuto deve sempre corrispondere ai trattamenti effettivi.
Questi sono gli eventi più comuni che richiedono un aggiornamento:
- l’adozione di un nuovo software o servizio cloud che tratta dati personali
- l’arrivo di un nuovo fornitore a cui vengono affidati dei dati, come un’agenzia o un consulente
- una nuova finalità, per esempio l’avvio di campagne di marketing
- la raccolta di nuovi tipi di dati, come la geolocalizzazione dei mezzi aziendali
- l’uso di strumenti di intelligenza artificiale con dati di clienti o dipendenti
- una fusione o un’acquisizione
- l’apertura di una nuova sede con personale o sistemi propri
Per essere certi di intercettare queste novità, conviene individuare un referente interno a cui l’ufficio acquisti e chi gestisce l’informatica segnalano ogni nuovo contratto o software. Una revisione completa a intervalli regolari, per esempio una volta l’anno, aiuta a recuperare le modifiche sfuggite: si tratta di una buona pratica, che la legge lascia alla scelta dell’azienda. È fondamentale conservare anche le versioni precedenti, ciascuna con la sua data, così resta traccia di come il documento si è evoluto nel tempo.
Le Linee guida WP243 ammettono che al DPO possa essere affidato anche il compito di supportare la tenuta del registro, ferma restando la responsabilità del titolare o del responsabile del trattamento. L’assetto deve tuttavia essere valutato con attenzione sotto il profilo dell’indipendenza della funzione, evitando di attribuire al DPO compiti decisionali o operativi che possano compromettere la successiva attività di sorveglianza.
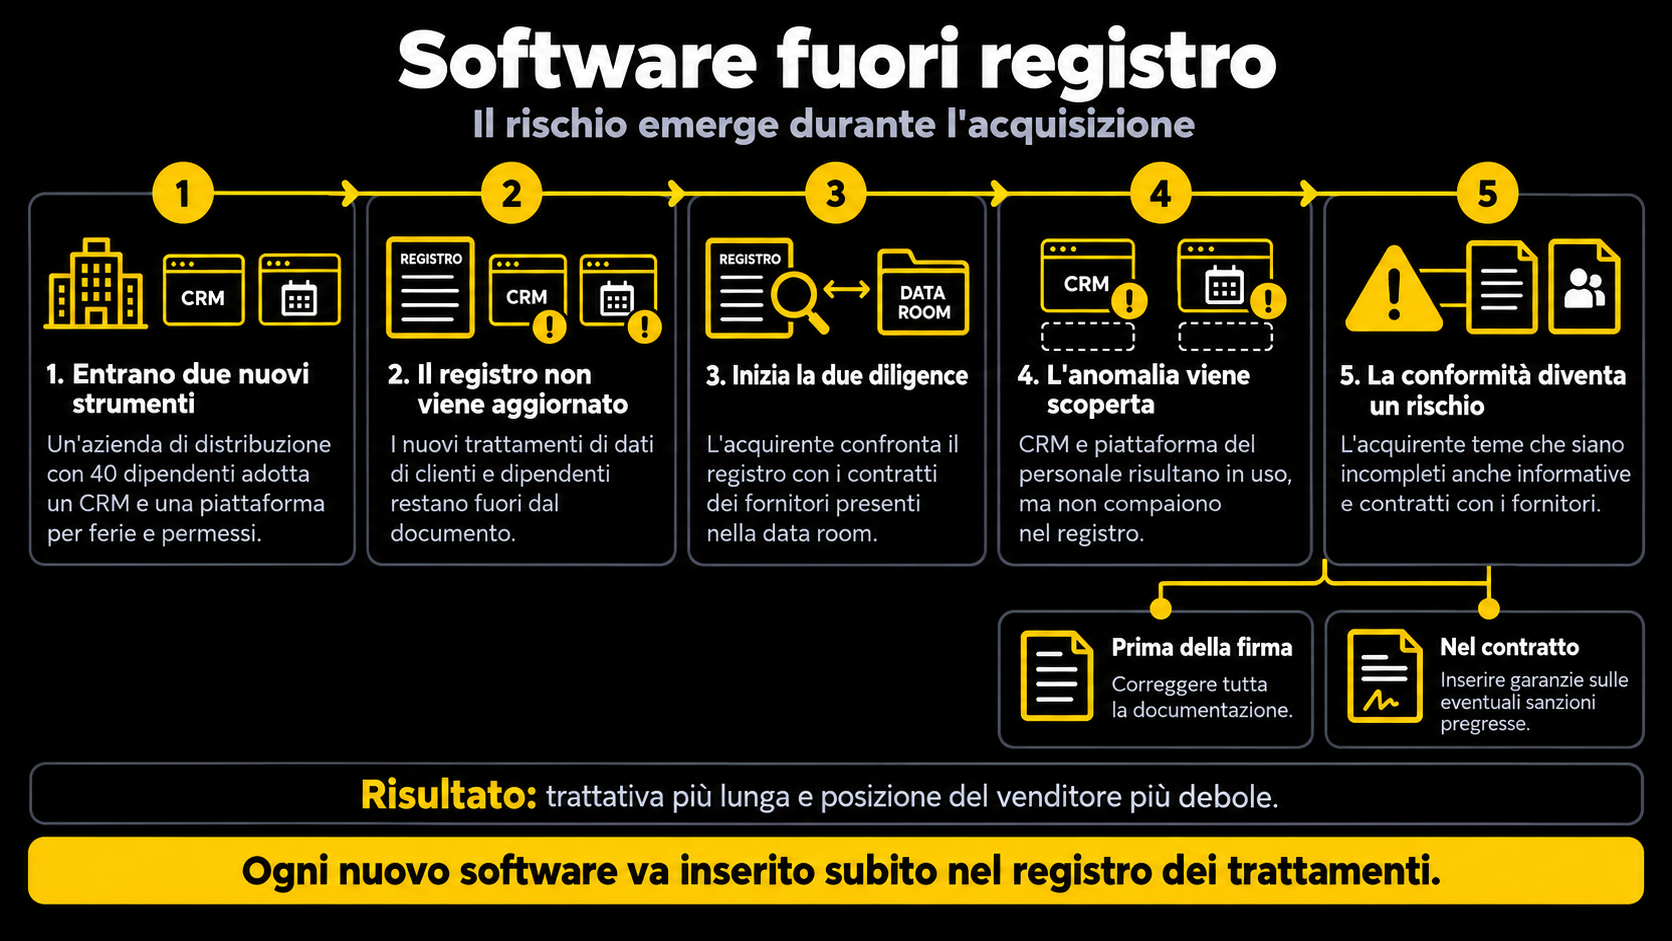
Caso concreto: i software fuori registro scoperti prima di un’acquisizione
Un’azienda di distribuzione con 40 dipendenti introduce nel giro di un anno un CRM, cioè un software per gestire i contatti e le trattative con i clienti, e una piattaforma online per le ferie e i permessi del personale. Nessuno di questi strumenti viene aggiunto al registro, che resta alla versione precedente.
L’anno successivo un gruppo industriale avvia le trattative per acquistare la maggioranza della società. Prima di firmare, i consulenti dell’acquirente svolgono la due diligence, cioè l’esame dei documenti dell’azienda per valutarne i rischi. I consulenti confrontano il registro con i contratti dei fornitori caricati nella data room, l’archivio digitale in cui il venditore mette a disposizione i documenti, e notano che il CRM e la piattaforma del personale trattano dati di clienti e dipendenti senza comparire nel registro.
L’acquirente legge la scoperta come un segnale di rischio: se il registro non corrisponde ai sistemi in uso, anche altri adempimenti potrebbero essere incompleti, come le nomine dei fornitori o le informative. Può quindi chiedere di sistemare la documentazione prima della firma, oppure inserire nel contratto di acquisto garanzie specifiche sulla conformità privacy, con cui il venditore si impegna a rispondere di eventuali sanzioni legate al periodo precedente. Entrambe le strade allungano la trattativa e indeboliscono la posizione di chi vende.
Verificare l’impatto privacy di ogni nuovo software o servizio al momento della sua introduzione consente di aggiornare tempestivamente il registro e la documentazione collegata, evitando interventi correttivi a posteriori. Le altre verifiche privacy da preparare prima di un’operazione straordinaria sono spiegate nell’articolo su fusioni e acquisizioni.
Come verificare se il tuo registro regge a un controllo
Il registro supera una verifica quando i software e i fornitori indicati nelle schede sono gli stessi con cui l’azienda lavora oggi. Il modo più semplice per controllarlo è metterlo accanto a documenti che hai già, come fatture e contratti, e confrontarli.
Questa verifica prepara l’azienda anche a un’eventuale ispezione. Giuseppe Giuliano, funzionario del Dipartimento attività ispettive del Garante, ha spiegato in un intervento pubblicato da PrivacyLab quale posto occupa il registro nei controlli: «La prima cosa che il Nucleo Speciale della Guardia di Finanza chiede quando fa una visita ispettiva è il registro dei trattamenti». La richiesta ha una base precisa: l’articolo 30, paragrafo 4, obbliga l’azienda a metterlo a disposizione dell’autorità di controllo. In questo contesto si inserisce l’articolo 30, paragrafo 3, che prescrive la tenuta del documento «in forma scritta, anche in formato elettronico». Per questo motivo, affiancare alla gestione digitale una copia cartacea sempre aggiornata e prontamente esibibile costituisce una fondamentale cautela operativa: garantisce l’ostensibilità immediata del registro ai verificatori anche in presenza di blocchi informatici, assenza momentanea delle credenziali o malfunzionamenti della rete aziendale. Con la deliberazione del 23 luglio 2026 (registro dei provvedimenti n. 545, doc. web 10296923) il Garante ha programmato «almeno 35 accertamenti ispettivi» tra agosto e dicembre 2026, e ai controlli programmati si aggiungono quelli che nascono da un reclamo o da una segnalazione.
Le fatture dei software e dei servizi online pagati nell’ultimo anno sono il punto di partenza, e per ricostruirle basta anche l’estratto conto aziendale.Ogni software che tratta dati personali dovrebbe essere riconducibile ai trattamenti censiti, direttamente nel registro oppure attraverso la documentazione ad esso collegata. Inserire anche i principali applicativi nelle schede non è un contenuto minimo imposto dall’articolo 30, ma costituisce una buona pratica per rendere il registro più utile come strumento di governance. . Se la data dell’ultimo aggiornamento è precedente all’acquisto dell’ultimo software, il documento va rivisto.
I contratti con i fornitori e le nomine a responsabile del trattamento previste dall’articolo 28 servono a controllare i destinatari. Il registro deve indicare i destinatari o le categorie di destinatari dei dati. In un registro più analitico può essere utile riportare anche i singoli fornitori oppure collegare la scheda all’elenco dei responsabili e degli altri destinatari effettivamente utilizzati.
Le informative pubblicate sul sito e nei moduli di raccolta dati devono indicare le stesse finalità e gli stessi tempi di conservazione riportati nelle schede. Giuliano, nello stesso intervento, lo spiega in modo diretto: «Tutti i documenti devono essere coerenti: quello che risulta nell’informativa deve essere presente anche nel registro dei trattamenti».
L’ultimo confronto riguarda l’origine del documento. Il Garante ha pubblicato nell’ottobre 2018 due modelli di registro semplificato per le PMI, allegati alle FAQ. Il modello per il titolare è una tabella di una pagina: in alto i dati di contatto dell’azienda e del DPO, sotto una colonna per ciascuna informazione richiesta, dalla tipologia di trattamento alle misure di sicurezza, compresa una colonna per finalità e basi legali. Il modello per il responsabile è più semplice e riporta in alto anche i dati del cliente per cui si lavora.I due modelli sono vuoti e forniscono una possibile struttura semplificata conforme alle informazioni richieste dall’articolo 30; i contenuti devono invece essere ricavati dalla realtà effettiva dell’organizzazione . Un modello di registro dei trattamenti compilato con esempi generici, o ripreso da un’altra impresa, descrive attività che l’azienda non svolge e ne dimentica altre.
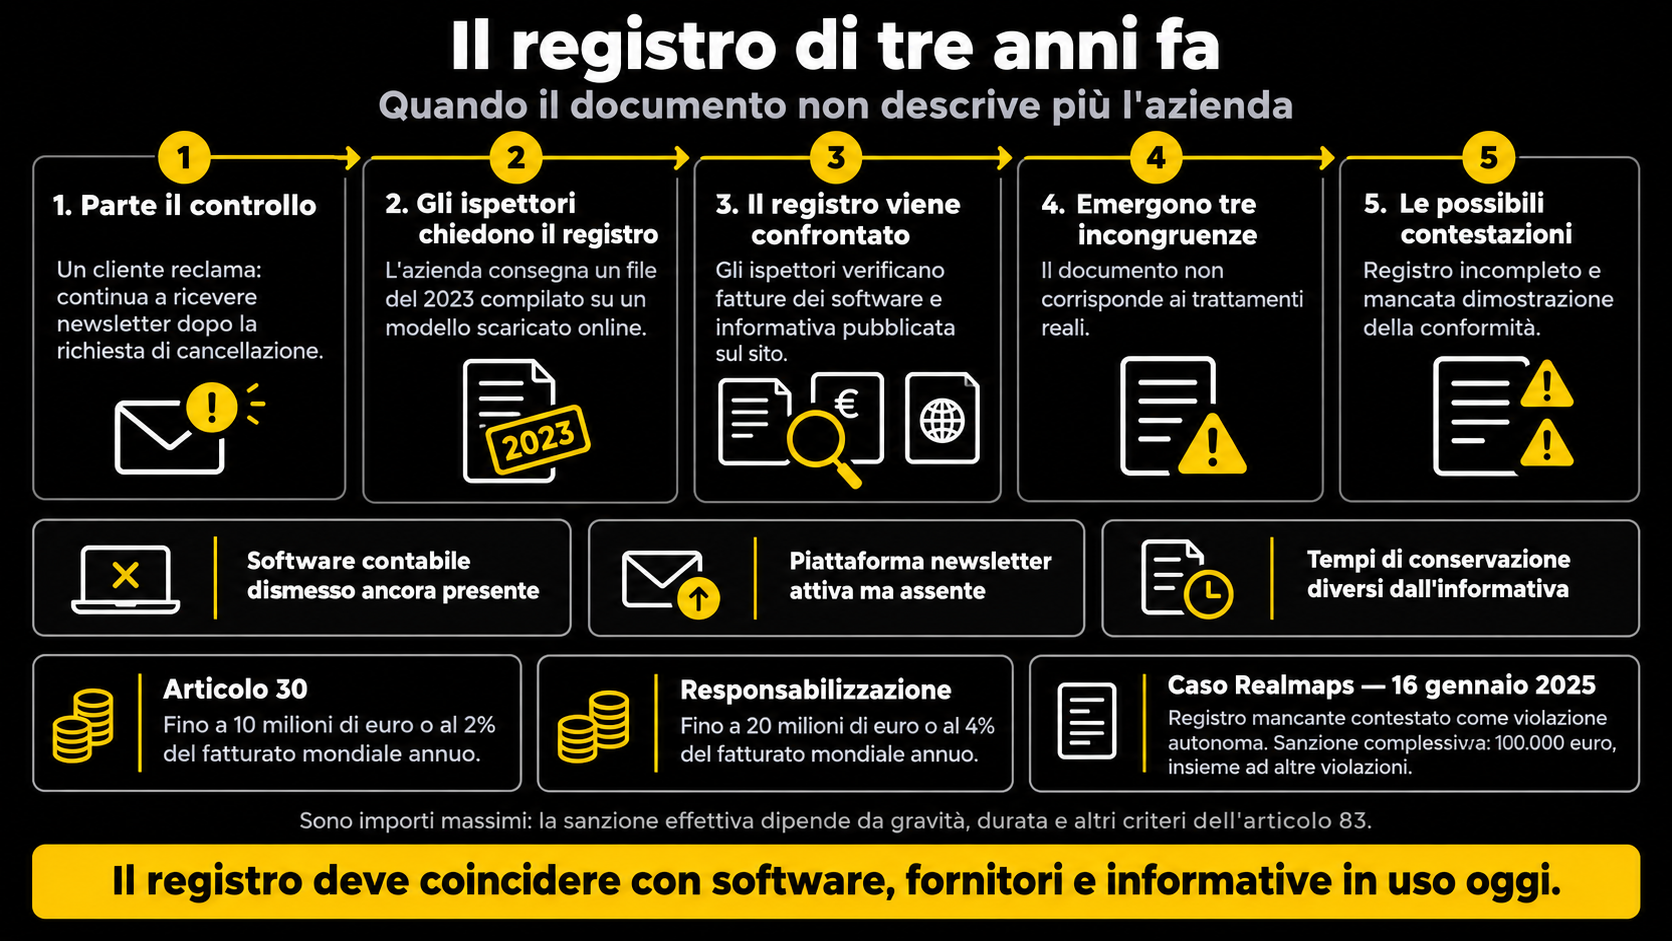
Caso concreto: il registro di tre anni fa
Un’azienda di servizi con 30 dipendenti riceve un accertamento del Garante, svolto con la Guardia di Finanza, dopo il reclamo di un cliente che continuava a ricevere le newsletter anche dopo aver chiesto di essere cancellato. Gli ispettori chiedono il registro dei trattamenti, e l’azienda consegna un file del 2023 compilato su un modello scaricato da internet.
Gli ispettori confrontano il file con le fatture dei software e con l’informativa pubblicata sul sito.Il registro descrive ancora un assetto operativo ormai superato e non riflette correttamente il trattamento di marketing svolto attraverso la piattaforma per le newsletter, attiva da due anni. . L’informativa indica per i dati dei clienti un tempo di conservazione diverso da quello riportato nel registro.
Il Garante può contestare all’azienda un registro incompleto, in violazione dell’articolo 30, e, se l’impresa non riesce a dimostrare la propria conformità, anche il mancato rispetto del principio di responsabilizzazione (articolo 5, paragrafo 2). Le sanzioni legate al registro arrivano fino a 10 milioni di euro o, per le imprese, al 2% del fatturato mondiale annuo dell’esercizio precedente, se superiore (articolo 83, paragrafo 4). Quelle sui principi salgono al doppio, cioè 20 milioni di euro o il 4% del fatturato (paragrafo 5). Si tratta di importi massimi: il Garante calibra la sanzione con i criteri dell’articolo 83, paragrafo 2, tra cui la gravità e la durata dell’infrazione.
Un caso reale mostra come il Garante tratta il registro mancante. Nell’ordinanza ingiunzione del 16 gennaio 2025 nei confronti di Realmaps S.r.l. (registro dei provvedimenti n. 11, doc. web 10110241), la società aveva dichiarato di non aver predisposto il registro delle attività di trattamento. Il Garante ha contestato la violazione dell’articolo 30 come violazione autonoma, insieme ad altre, in un provvedimento con una sanzione complessiva di 100.000 euro.
Registro dei trattamenti: domande frequenti
È obbligatorio usare un software dedicato per il registro dei trattamenti?
No. Il GDPR chiede la forma scritta, anche elettronica, e lascia all’azienda la scelta dello strumento. Un documento di testo o un foglio di calcolo sono sufficienti, purché riportino tutte le voci dell’articolo 30. Un software dedicato diventa utile quando i trattamenti sono molti o quando più persone devono aggiornare il documento, perché tiene traccia delle modifiche e delle versioni.
Un dipendente o un cliente può chiedere di vedere il registro?
Il GDPR non attribuisce all’interessato un diritto di ottenere copia del registro delle attività di trattamento. Chi vuole conoscere come vengono utilizzati i propri dati può invece esercitare i diritti previsti dagli articoli 12 e seguenti del GDPR, compreso il diritto di accesso dell’articolo 15 : l’azienda deve fornirgli una copia dei suoi dati e alcune informazioni, come le finalità e i tempi di conservazione. Molte di queste informazioni si ricavano dal registro, che rende più rapida la risposta.
Che rapporto c’è tra registro dei trattamenti e DPIA?
Il registro costituisce un buon punto di partenza per individuare i trattamenti che possono richiedere una valutazione d’impatto ai sensi dell’articolo 35 GDPR. La verifica deve essere effettuata considerando la probabilità di un rischio elevato per i diritti e le libertà degli interessati, i criteri interpretativi applicabili e l’elenco delle tipologie di trattamenti soggetti a DPIA pubblicato dal Garante con il provvedimento n. 467 dell’11 ottobre 2018.
In un gruppo di società basta un registro unico?
Non è sufficiente un unico registro indistinto per l’intero gruppo. Occorre individuare il ruolo assunto da ciascuna società rispetto ai singoli trattamenti: quando una società opera come titolare deve tenere il registro delle attività svolte sotto la propria responsabilità; se tratta dati per conto di un’altra società può assumere il ruolo di responsabile, mentre quando più società determinano congiuntamente finalità e mezzi possono configurarsi come contitolari ai sensi dell’articolo 26. . La capogruppo può preparare un modello comune per uniformare il lavoro, purché ogni società compili le proprie schede. Quando due o più società decidono insieme scopi e modalità di un trattamento, per esempio un unico programma fedeltà per i clienti di tutto il gruppo, diventano contitolari (articolo 26). In questo caso ciascuna riporta quel trattamento nel proprio registro e indica le altre tra i dati di contatto.
Un’azienda extra UE che tratta dati di persone in Italia deve tenere il registro?
Sì, quando rientra nel campo del GDPR. Succede, per esempio, se vende online a clienti che si trovano nell’Unione europea o ne monitora il comportamento (articolo 3, paragrafo 2). In questi casi l’azienda di norma deve nominare un rappresentante nell’Unione (articolo 27), e l’articolo 30 affida la tenuta del registro sia al titolare sia al suo rappresentante. Anche per queste aziende vale l’esonero per chi ha meno di 250 dipendenti, con gli stessi limiti.
Il registro dei trattamenti ha sostituito il vecchio DPS?
No. Il Documento programmatico sulla sicurezza (DPS) era previsto dal vecchio Codice privacy ed è stato abolito dal decreto legge 9 febbraio 2012, n. 5 (articolo 45), sei anni prima dell’applicazione del GDPR. Il DPS descriveva soprattutto le misure di sicurezza. Il registro ha un campo più ampio: descrive ogni attività che coinvolge dati personali, dallo scopo ai tempi di conservazione, e le misure di sicurezza sono solo una delle sue voci. Un vecchio DPS rimasto in archivio può servire come traccia, ma il registro va costruito sulle voci dell’articolo 30.
Il registro dei trattamenti serve anche per la NIS 2?
In parte. Il registro è un documento del GDPR, e la NIS 2 ha obblighi propri. La direttiva NIS 2, recepita in Italia con il decreto legislativo 4 settembre 2024, n. 138, riguarda la sicurezza informatica delle organizzazioni che operano in settori considerati essenziali o importanti, e chiede tra l’altro di gestire i rischi legati ai sistemi e ai fornitori. Chi deve rispettare entrambe le norme può partire dall’elenco di software e fornitori già presente nel registro per costruire l’inventario dei sistemi. Il rapporto tra le due discipline è spiegato nell’articolo su NIS 2 e GDPR.
Verifichiamo insieme il tuo registro dei trattamenti
Mettere il registro accanto a fatture e contratti, come spiegato nella sezione sulla verifica, permette di controllare se tutti i software e i fornitori che l’azienda usa sono stati inseriti nelle schede. Capire quali trattamenti vanno aggiunti e se serve anche il registro del responsabile richiede invece un’analisi dei dati e dei sistemi che usi ogni giorno.
Prenota una consulenza gratuita: racconti a un consulente di Servizio DPO come è organizzata l’azienda e a che punto è il registro, e ricevi un’indicazione chiara su cosa serve per metterlo in regola, anche se devi crearlo da zero.