
La mail di un cliente incollata in ChatGPT per velocizzarne la risposta. Un curriculum passato a Copilot per estrarne un riassunto. Un elenco di contatti inserito in Gemini per riordinarlo. Sono gesti quotidiani, fatti in buona fede per risparmiare tempo.
Il problema è che ognuno di quei passaggi è, a tutti gli effetti, un trattamento di dati personali, cioè un’operazione che il GDPR regola dall’inizio alla fine. E nel momento in cui quei dati entrano in un chatbot, a risponderne davanti al Garante è l’azienda, come titolare del trattamento.
Il dipendente ha premuto invio, ma la responsabilità resta tua.
L’uso di questi strumenti è ormai fuori controllo e i numeri lo confermano. Secondo il report LayerX 2025, circa il 45% dei dipendenti utilizza strumenti di AI generativa; di questi, il 77% incolla contenuti nei prompt e poco più di un quinto (22%) di quei copia-incolla contiene dati personali o dati delle carte di pagamento.
E nelle PMI il quadro è persino più marcato: il Work Trend Index 2024 di Microsoft e LinkedIn, su 31.000 lavoratori, rileva che l’80% di chi usa l’AI porta in ufficio strumenti scelti per conto proprio, all’insaputa dell’azienda.
Dietro questi comportamenti diffusi si aprono rischi concreti per chi guida l’azienda. Ne emergono cinque particolarmente frequenti, ognuno con la sua norma, un provvedimento del Garante già emesso e una contromossa pratica. E poiché a governarli sono due normative diverse, prima di entrare nel dettaglio conviene capire quale ti riguarda per prima: il GDPR o l’AI Act?
Rischio 1: i dati riservati che finiscono nel prompt
I dati riservati inseriti, caricati o lavorati tramite prompt rappresentano il rischio più diffuso e sottovalutato. Prendiamo ChatGPT, lo strumento più utilizzato: quando un dipendente vi incolla un contratto, un’anagrafica di un cliente o un documento interno, sta trasferendo quelle informazioni a un fornitore esterno con server negli Stati Uniti.
Nei piani Free e Plus, queste conversazioni alimentano, oltretutto, l’addestramento dei modelli per impostazione predefinita. Per escluderle occorre intervenire nelle impostazioni e disattivare la voce «Migliora il modello per tutti» nei Controlli dei dati di OpenAI.
Le versioni Business, Team ed Enterprise, così come le chiamate via API, ne restano escluse, invece, per clausola contrattuale. L’abbonamento Plus non modifica questa gestione: i dati vengono trattati come nella versione gratuita. Solo i piani aziendali garantiscono la protezione delle informazioni per contratto. Lo stesso principio vale per Copilot, Gemini o Claude: al di là delle specifiche tecniche, a fare la differenza è sempre la tipologia di piano adottata.
A prescindere dal piano scelto, la lavorazione di tali informazioni tramite prompt costituisce a tutti gli effetti un trattamento di dati personali ai sensi dell’art. 4 del GDPR, che il titolare deve poter documentare: a chi vengono comunicati i dati, su quale base giuridica, con quali finalità e per quale periodo di conservazione. Per l’AI generativa si tratta di risposte che pochissime aziende hanno formalizzato per iscritto.
L’art. 5 del GDPR impone, inoltre, il principio di integrità e riservatezza, cioè l’obbligo di proteggere i dati da accessi e utilizzi non autorizzati. Ma l’uso dell’AI rende difficile rispettarlo: una volta che le informazioni sono finite sui server di un fornitore esterno, l’azienda non controlla più chi vi accede né come vengono trattate, e non è più in grado di garantire quella protezione.
A questo si aggiunge la localizzazione dei dati: le informazioni immesse in questi strumenti escono dai confini dell’Unione Europea, poiché i fornitori mantengono i server prevalentemente negli Stati Uniti.
Il Capo V del GDPR (artt. 44-49) ammette tali trasferimenti solo in presenza di garanzie adeguate: una decisione di adeguatezza come l’EU-US Data Privacy Framework (la cui validità è stata confermata, con sentenza tuttora appellabile, dal Tribunale dell’Unione Europea il 3 settembre 2025), che però copre solo i fornitori statunitensi che vi hanno aderito tramite autocertificazione, oppure le clausole contrattuali standard approvate dalla Commissione europea.
L’impiego di uno strumento americano è lecito, a condizione che l’azienda verifichi se quel fornitore è certificato sotto il Data Privacy Framework, in caso contrario servono le clausole contrattuali standard con la relativa valutazione del trasferimento, e formalizzi per iscritto la base giuridica, in conformità alle indicazioni del Garante sul trasferimento dei dati all’estero. .
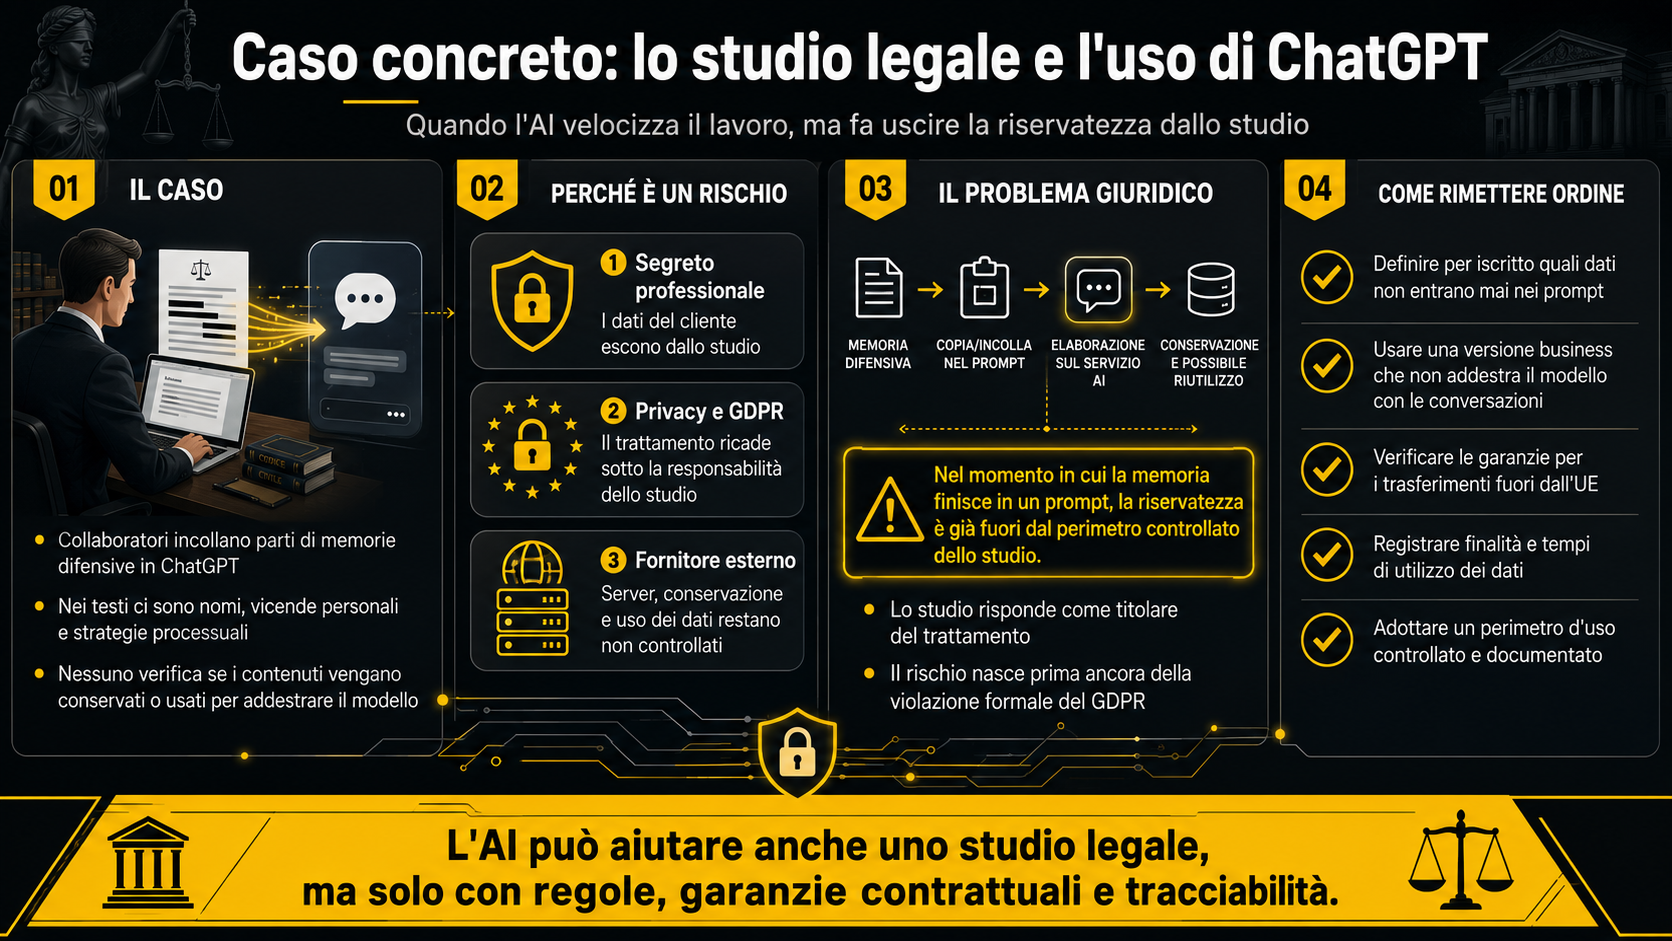
Caso concreto: lo studio legale
Uno studio legale comincia a usare ChatGPT per velocizzare la stesura degli atti: i collaboratori ci incollano interi passaggi di memorie difensive, con nomi delle parti, vicende personali e strategie processuali. Sono professionisti che conoscono bene il diritto, ma le condizioni d’uso dello strumento e il modo in cui tratta i dati restano un dettaglio tecnico facile da trascurare.Nessuno ha verificato cosa accada a quei testi: se vengano conservati sui server del fornitore o usati per addestrare il modello.
Per uno studio il problema è doppio. Avvocati, commercialisti e medici sono tenuti al segreto professionale e mettere i dati di un cliente in un servizio esterno può violare quel segreto ancora prima che entri in gioco il GDPR. Nel momento in cui quelle memorie finiscono in un prompt, la loro riservatezza è già uscita dallo studio, e a risponderne davanti al Garante è lo studio stesso, come titolare del trattamento.
Rimettere le cose a posto è possibile senza rinunciare allo strumento: quello che serve è darsi delle regole d’uso. Lo studio decide per iscritto quali dati non possono mai entrare in un prompt. Sceglie una versione business, che per contratto non usa le conversazioni per addestrare il modello e prevede le garanzie di legge per i trasferimenti fuori dall’UE.
E registra, tra i propri trattamenti, per quali finalità e per quanto tempo quei dati vengono usati. Così l’AI continua ad aiutare il lavoro, ma dentro un perimetro controllato e documentato.
Rischio 2: il trattamento illecito dei dati
Inserire dati personali in un sistema di AI è, per il GDPR, un trattamento, e come tale richiede una base giuridica: un motivo che la legge riconosce come valido per utilizzare quei dati. L’art. 6 ne prevede diverse; per un’impresa le più ricorrenti sono quattro: il consenso della persona, l’esecuzione di un contratto con lei, un obbligo di legge o un legittimo interesse che non prevalga sui diritti dell’interessato.
Prima di usare l’AI l’azienda deve stabilire su quale di queste si fonda e annotarla nel registro dei trattamenti (art. 30). È un passaggio che, nell’operatività quotidiana, viene quasi sempre saltato. Basti pensare al commerciale che incolla in ChatGPT i dati di un potenziale cliente per preparare un’offerta: se nessuno ha verificato su quale base può farlo, quel trattamento è illecito.
Tra le quattro basi, il legittimo interesse è quello su cui si punta più spesso, perché evita di dover raccogliere il consenso. Ma non basta invocarlo: l’EDPB, il Comitato europeo per la protezione dei dati, nel Parere 28/2024 ha chiarito che vale solo dopo un test in tre passaggi, cioè identificare l’interesse, verificare che il trattamento sia necessario, ossia che non vi siano modi meno invasivi per conseguire lo stesso obiettivo, e bilanciarlo con i diritti delle persone.. Questa analisi va svolta e messa per iscritto prima di iniziare a usare quei dati, ed è la prova che il legittimo interesse regge davanti a un controllo.
Con i dati sensibili le condizioni si fanno ancora più severe. L’art. 9 del GDPR individua queste categorie particolari, come salute, opinioni politiche, appartenenza sindacale, orientamento sessuale e dati biometrici: quando la base è il consenso, questo deve essere esplicito. È lo scenario tipico dell’ufficio HR che carica in un chatbot i certificati medici dei dipendenti per riassumere le assenze, trattando dati sulla salute senza le tutele che la norma richiede.
Le sanzioni, qui, sono tra le più pesanti del GDPR. Trattare dati senza una base giuridica valida viola i principi fondamentali del Regolamento e ricade nella fascia più alta dell’art. 83: fino a 20 milioni di euro o al 4% del fatturato mondiale annuo. È lo stesso rilievo che il Garante ha mosso a OpenAI, accusata di aver addestrato ChatGPT sui dati degli utenti senza averne individuato una valida. La differenza è che una PMI difficilmente ha le risorse legali per difendersi in tribunale come ha potuto fare lei. La contromossa è semplice quanto trascurata: individuare la base giuridica prima di ogni uso, con una cautela maggiore sui dati sensibili, e conservarne traccia scritta.
Rischio 3: la profilazione e le decisioni automatizzate
Analizzare o selezionare i candidati elaborando i loro dati con strumenti di AI significa entrare nel campo d’applicazione dell’art. 22 del GDPR. La norma vieta che una decisione con conseguenze concrete su una persona, come l’esclusione da una selezione, sia presa dal solo algoritmo, e riconosce a chi la subisce alcuni diritti precisi: sapere che è in corso una profilazione, cioè una valutazione fatta in automatico sui suoi dati, ricevere indicazioni chiare sulla logica applicata (artt. 13, 14 e 15), ottenere un intervento umano effettivo, esprimere la propria opinione e contestare l’esito.
Sono diritti che restano inapplicati se in azienda nessuno dichiara, per iscritto, che quelle decisioni le prende l’AI.
L’art. 22 riguarda molte più situazioni di quanto si creda.
Nel dicembre 2023, la Corte di Giustizia UE ha chiarito nel caso SCHUFA che persino il punteggio di affidabilità creditizia calcolato da un soggetto terzo costituisce una decisione automatizzata quando da quel rating dipende in modo determinante la firma di un contratto (Corte di Giustizia UE, causa C-634/21). L’assegnazione di punteggi, lo screening e la valutazione automatica del personale rientrano in questo perimetro anche quando un responsabile umano si limita a ratificare passivamente l’esito prodotto dal sistema.
Su questo punto il GDPR si incrocia direttamente con l’AI Act. Il Regolamento (UE) 2024/1689 classifica nell’Allegato III come sistemi ad alto rischio quelli impiegati per la selezione, l’assunzione, la gestione delle condizioni di lavoro, le promozioni e la valutazione delle prestazioni. La selezione automatizzata dei CV o l’analisi dei video-colloqui rientrano a pieno titolo in questa categoria. Questa classificazione comporta obblighi precisi: trasparenza, sorveglianza umana, tracciabilità dei processi e gestione dei bias, ossia le distorsioni del sistema. .Questi obblighi, inizialmente attesi per il 2 agosto 2026, sono stati rinviati dal Digital Omnibus al 2 dicembre 2027 per i sistemi ad alto rischio dell’Allegato III. Il rinvio riguarda però solo l’AI Act: gli obblighi del GDPR su profilazione e decisioni automatizzate (art. 22) sono già oggi pienamente vincolanti, a prescindere da quella data.
Al rischio normativo si affianca un pericolo concreto di business: un sistema addestrato su dati sbilanciati produce discriminazioni involontarie. È quanto accaduto ad Amazon nel 2018 con uno strumento interno di selezione allenato sui curriculum ricevuti nel decennio precedente in un settore a prevalenza maschile: il modello aveva imparato a penalizzare le candidature che contenevano la parola “women’s” e a premiare il lessico tipico dei profili maschili, costringendo l’azienda ad abbandonare il progetto, come ricostruito dal MIT Technology Review. Un algoritmo che valuta in modo distorto espone l’impresa a una doppia contestazione: per violazione della privacy e per discriminazione sul lavoro..
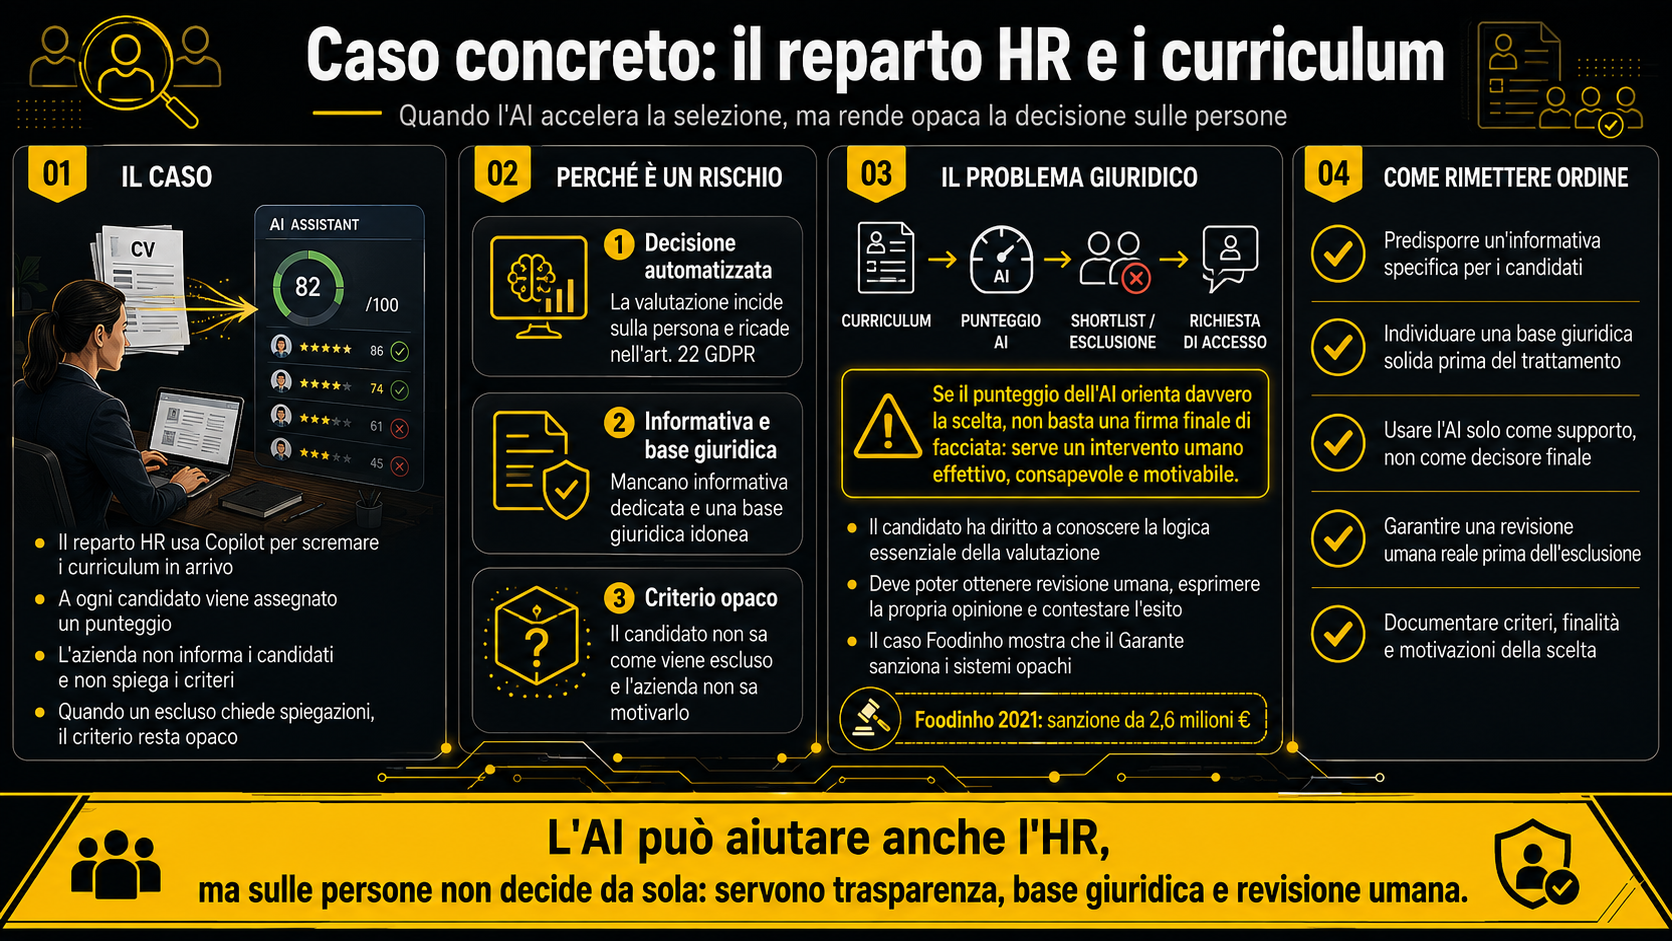
Caso concreto: il reparto HR e i curriculum
Un reparto risorse umane inizia a usare Copilot per scremare i curriculum in arrivo e assegnare a ciascuno un punteggio. Sulla carta è un risparmio di tempo enorme. Nella pratica manca tutto quello che l’art. 22 richiede: l’informativa che avverte i candidati, la base giuridica idonea e la garanzia di un intervento umano effettivo prima della decisione. Il giorno in cui un candidato scartato esercita il diritto di accesso (art. 15) e chiede con quale criterio è stato escluso, l’azienda non ha risposte da dare, perché quel criterio lo conosce soltanto l’algoritmo.
L’Autorità Garante è già intervenuta su dinamiche di questo tipo. Nel 2021 ha sanzionato Foodinho (gruppo Glovo) per 2,6 milioni di euro proprio perché il sistema automatizzato che assegnava punteggi e turni ai rider non garantiva il diritto di ottenere una revisione umana, di esprimere la propria opinione o di contestare l’esito, come indicato nel provvedimento del Garante su Foodinho. È la stessa criticità che si ripresenta, in proporzione, in qualsiasi ufficio che delega all’AI decisioni sulle persone.
Ogni uso di questi strumenti che incida sulla valutazione di un individuo va progettato in anticipo: informativa dedicata, base giuridica solida e una decisione finale affidata a una persona che entri nel merito e sappia motivarla. La semplice firma di ratifica in calce non basta a tutelare l’azienda.
Rischio 4: la trasparenza mancata verso clienti e candidati
Le persone hanno il diritto di sapere se e come i propri dati personali vengono elaborati da un sistema di intelligenza artificiale. Lo impongono il principio di trasparenza dell’art. 5 del GDPR e gli obblighi informativi degli articoli 13 e 14. Nella pratica, quasi nessuna informativa aziendale, oggi, menziona l’uso di strumenti di AI generativa.
Il risultato è un doppio scoperto per il Titolare. Da un lato, l’assenza di un’informativa aggiornata costituisce di per sé una violazione sanzionabile. Dall’altro, qualora un cliente o un candidato decida di esercitare i propri diritti (accesso ai propri dati, cancellazione o opposizione al trattamento ai sensi degli artt. 15-21), l’azienda deve saper indicare dove sono finiti quei dati e quali fornitori li hanno lavorati. Con uno strumento esterno non governato, fornire questa risposta risulta spesso impossibile.
Il caso OpenAI ne è l’esempio più emblematico. Con il provvedimento n. 755 del 2 novembre 2024, il Garante ha contestato alla società proprio la carenza di trasparenza e informazione verso gli utenti, con una sanzione da 15 milioni di euro (notizia ripresa dalle principali analisi sul Garante Privacy su OpenAI). Il Tribunale di Roma, con sentenza del 18 marzo 2026, ha poi annullato quella sanzione. L’annullamento, però, non entra nel merito: il Tribunale si è fermato a una questione preliminare di competenza. Da quando OpenAI ha stabilito la propria sede unica in Irlanda (febbraio 2024), il trattamento transfrontaliero ricade nel meccanismo dello sportello unico (artt. 55-56 GDPR) e la competenza spetta all’autorità capofila irlandese, non al Garante italiano. Le contestazioni di merito — base giuridica, trasparenza, verifica dell’età — non sono state esaminate. Per le aziende che si limitano a usare questi strumenti, quindi, nulla cambia: la pronuncia non tocca gli obblighi degli utilizzatori, e l’obbligo di dichiarare l’impiego dell’AI a clienti e collaboratori resta invariato.
Sanare questa posizione è del tutto gestibile: l’informativa privacy va integrata dichiarando l’impiego di strumenti di AI generativa, le relative finalità e i fornitori coinvolti. In parallelo, occorre mappare questi flussi all’interno del registro dei trattamenti, così da poter rispondere tempestivamente a qualsiasi istanza degli interessati.
A questo quadro si affiancano gli obblighi dell’AI Act in materia di trasparenza. L’art. 50 del Regolamento impone infatti di informare chiaramente gli utenti quando interagiscono con un sistema di intelligenza artificiale e di contrassegnare i contenuti generati o manipolati dall’AI. L’obbligo riguarda direttamente chiunque utilizzi chatbot sul sito web o pubblichi contenuti prodotti tramite AI, prevedendo sanzioni che possono raggiungere i 15 milioni di euro o il 3% del fatturato globale.
Rischio 5: shadow AI, nessuna policy e nessuna prova
L’ultimo rischio sintetizza e amplifica tutti i precedenti. È la cosiddetta shadow AI: l’impiego informale e non governato di strumenti di intelligenza artificiale all’interno dell’organizzazione, spesso all’insaputa del Titolare. In un’azienda di consulenza, un audit interno ha rivelato che il 70% dei collaboratori utilizzava regolarmente applicativi AI in assenza di qualsiasi direttiva, gestendo autonomamente strumenti e flussi di dati.
Adottare una strategia di mero divieto non risolve il problema. Secondo un’indagine ripresa da Tom’s Hardware, due terzi dei lavoratori utilizzano comunque applicativi AI non autorizzati dall’azienda, e l’88% vi inserisce dati confidenziali. Bloccando ChatGPT o piattaforme analoghe sui dispositivi aziendali, gli utenti continuano semplicemente a impiegarle dagli smartphone personali: l’organizzazione perde così anche il minimo livello di monitoraggio e il rischio rimane inalterato, diventando soltanto più difficile da rilevare.
Il GDPR sancisce all’art. 5, paragrafo 2, il principio di responsabilizzazione (accountability):il titolare deve rispettare le norme e, soprattutto, deve poterlo sempre dimostrare con prove documentali. Senza una policy interna, senza la tracciabilità nei registri e senza una formazione erogata e tracciata, questa prova non esiste. In caso di ispezione o di segnalazione, l’impresa si trova del tutto priva di elementi di difesa.
A questo quadro si aggiunge un vincolo introdotto dall’AI Act.
L’art. 4 del Regolamento stabilisce l’obbligo per le aziende di garantire al personale che impiega sistemi AI un livello adeguato di alfabetizzazione e competenza, commisurato al ruolo svolto. Si tratta di un requisito che si applica a qualsiasi strumento messo a disposizione dei collaboratori, incluso l’uso di chatbot di base, ed è già pienamente operativo. Nell’eventualità di una contestazione, l’assenza di formazione viene valutata dall’autorità come elemento aggravante.
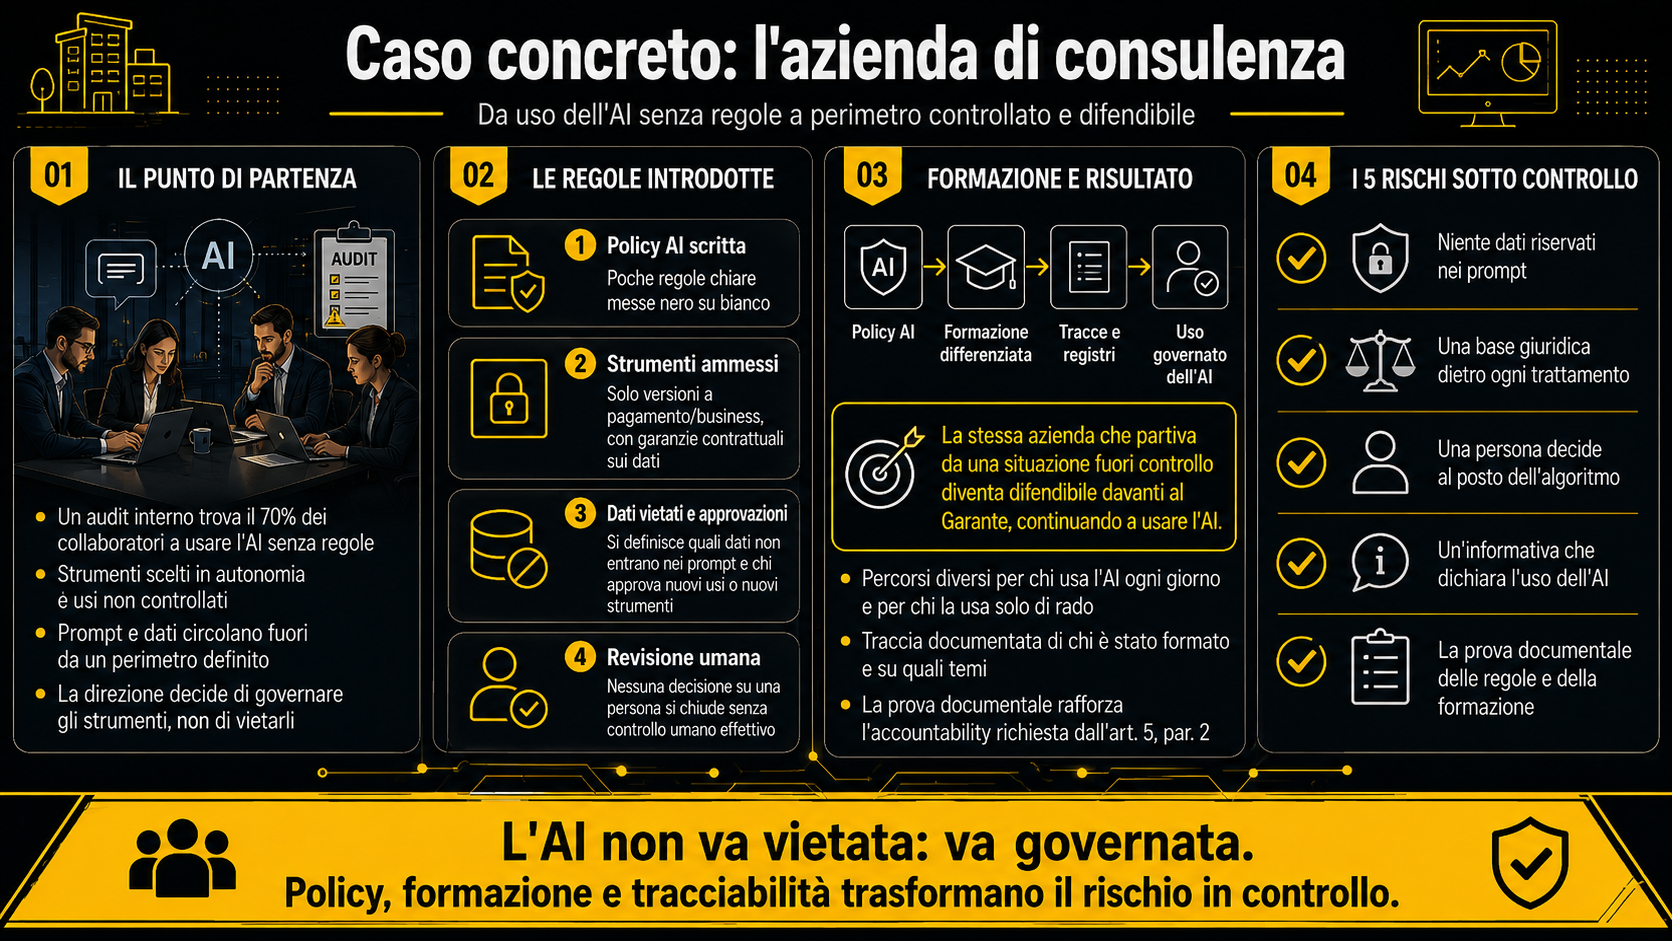
Caso concreto: l’azienda di consulenza
Torniamo all’azienda di consulenza dell’esempio iniziale, quella in cui l’audit aveva trovato il 70% dei collaboratori a usare l’AI senza regole. Di fronte a quel dato, la direzione ha scelto di governare gli strumenti invece di vietarli.
Ha cominciato scrivendo una policy AI, poche regole chiare messe nero su bianco: quali strumenti sono ammessi e solo nella versione a pagamento, l’unica che per contratto non usa i dati per addestrare il modello, quali dati non possono mai finire in un prompt, chi deve approvare l’adozione di uno strumento nuovo o un uso diverso da quelli già previsti e il principio che nessuna decisione su una persona si chiude senza una revisione umana. Poi ha formato il personale, con percorsi diversi per chi usa l’AI ogni giorno e chi solo di rado, conservando la traccia di chi è stato formato e su cosa.
Il risultato è che ciascuno dei cinque rischi trova un argine: niente dati riservati nei prompt, una base giuridica dietro ogni trattamento, una persona che decide al posto dell’algoritmo, un’informativa che dichiara l’uso dell’AI e la prova documentale richiesta dall’art. 5, paragrafo 2. La stessa azienda che partiva da una situazione fuori controllo diventa difendibile davanti al Garante, senza aver rinunciato allo strumento.
AI Act o GDPR: quale norma ti riguarda adesso
Il GDPR governa la maggior parte di questi cinque rischi. È in vigore da anni e si applica per intero alla tua azienda già adesso: base giuridica, trasparenza verso clienti e candidati, limiti alla profilazione e responsabilità del titolare sono tutti suoi obblighi. In pratica, è da qui che devi partire.
L’AI Act, la nuova legge europea sull’intelligenza artificiale, si affianca al GDPR ed entra in vigore a tappe. Tre scadenze ti riguardano da vicino. Dal 2 febbraio 2025 sei già tenuto a formare il personale che usa l’AI (art. 4). Dal 2 agosto 2026 devi dichiarare quando una persona sta parlando con un’AI o sta leggendo un contenuto prodotto da un’AI (art. 50). Dal 2 dicembre 2027, infine, si applicheranno le regole più severe sui sistemi «ad alto rischio», tra cui l’uso dell’AI per selezionare il personale: questa scadenza era originariamente fissata al 2 agosto 2026, ma è stata rinviata dal Digital Omnibus (che sposta al 2 agosto 2028 i sistemi ad alto rischio incorporati in prodotti già regolamentati).
Messe insieme, le due leggi puntano allo stesso obiettivo: il GDPR ti chiede di trattare i dati in modo lecito, l’AI Act di usare questi strumenti con trasparenza e con personale preparato. Per rispondere a tutte e due bastano due mosse: una policy interna che dica come si usa l’AI in azienda, e un piano di formazione per i dipendenti.
Il punto di partenza: la valutazione del rischio
Questi cinque punti hanno un filo comune: si affrontano tutti a partire da una valutazione del rischio. Da questa dipendono gli obblighi che si applicano: la base giuridica da individuare, l’eventuale valutazione d’impatto, gli strumenti da ammettere o escludere. Per questo va condotta per prima: gli obblighi diventano più stringenti dove il pericolo per le persone è maggiore, e a stabilire cosa devi fare è la situazione concreta della tua azienda.
Una distinzione, però, viene spesso trascurata, ed è la più importante. Un’azienda può scegliere di accettare un rischio d’impresa, perché ricade su di sé. Non può fare lo stesso quando sono in gioco i diritti delle persone, clienti o dipendenti: se il rischio residuo resta elevato, l’art. 36 del GDPR impone di consultare il Garante prima di procedere, e l’AI Act vieta del tutto alcune pratiche, senza eccezioni. Per questo l’analisi che riguarda le persone va fatta con un metro diverso da quello aziendale.
Domande frequenti
Uso l’AI integrata in software già presenti in azienda, come Copilot in Microsoft 365 o le funzioni del gestionale. Cambia qualcosa sul piano della privacy?
No, le regole rimangono identiche. Quando una funzionalità di AI viene attivata all’interno di un software già in uso, quel fornitore agisce come responsabile del trattamento. È quindi necessario verificare la presenza di un accordo ai sensi dell’art. 28 del GDPR che definisca come vengono gestiti i dati, dove vengono conservati e se vengono riutilizzati per addestrare i modelli. Occorre, inoltre, verificare le garanzie sui trasferimenti di dati extra-UE e aggiornare il registro dei trattamenti. L’AI integrata in un gestionale può dare una falsa sensazione di sicurezza rispetto a un chatbot aperto nel browser, ma richiede la medesima attenzione legale.
I dati già inseriti o lavorati nei mesi precedenti all’interno dei software di AI generativa si possono recuperare o cancellare?
Dipende dalla configurazione della piattaforma. Alcuni strumenti consentono di disattivare la cronologia e richiedere l’eliminazione dei dati dell’account, ma le informazioni che sono già confluite nell’addestramento dei modelli non possono più essere estratte o rimosse. Per questo motivo la prevenzione, ossia definire in anticipo quali dati non devono mai alimentare un prompt, è l’unica vera tutela rispetto a qualsiasi tentativo di correzione a posteriori.
L’azienda risponde delle sanzioni del Garante, ma può rivalersi sul dipendente che ha inserito i dati?
Verso le autorità e l’esterno risponde sempre il Titolare del trattamento, ovvero l’impresa: le sanzioni vengono comminate all’azienda, non al singolo lavoratore. Sul piano interno, se l’azienda ha adottato una policy chiara che il dipendente ha violato in modo consapevole, l’organizzazione può avviare le opportune tutele e procedure disciplinari. Questo margine di contestazione esiste però solo in presenza di una policy scritta e di una formazione documentata.
È obbligatorio svolgere una valutazione d’impatto (DPIA) prima di usare l’AI generativa?
In diversi scenari sì. Quando l’impiego dell’AI comporta un rischio elevato per i diritti e le libertà delle persone, ad esempio in presenza di profilazione sistematica o trattamento di dati particolari su larga scala, l’art. 35 del GDPR impone di condurre una DPIA prima di avviare il trattamento. La selezione o la valutazione automatizzata del personale rientra tra i casi tipici in cui la valutazione d’impatto è vincolante.
Qual è la differenza operativa tra anonimizzazione e pseudonimizzazione prima di inserire un dato in un prompt?
Un dato anonimizzato non consente in alcun modo, neanche indirettamente o incrociando più informazioni, di risalire alla persona; in questo caso il dato esce dal campo di applicazione del GDPR. Un dato pseudonimizzato (ad esempio sostituendo un nome con un codice) resta un dato personale a tutti gli effetti, perché chi possiede la chiave di decodifica può comunque identificare la persona. L’errore più comune è considerare anonimo un dato che è stato semplicemente mascherato, lasciando l’azienda del tutto esposta sul piano normativo.
Da dove conviene iniziare per governare l’uso dell’Ai in azienda: dalla policy o dalla formazione?
L’approccio corretto prevede di avviarle in parallelo. Dovendo stabilire una sequenza, la priorità va alla policy: il documento stabilisce i confini e le regole operative, mentre la formazione trasferisce tali direttive al personale rendendole applicabili. Adottare una norma senza l’altra lascia scoperti: regole ignorate dai collaboratori o consapevolezza diffusa senza un quadro formale di ciò che è consentito.
Policy AI e formazione per la tua azienda
Servizio DPO affianca la tua organizzazione nella stesura di una policy AI su misura e nella preparazione del piano formativo previsto dall’art. 4 dell’AI Act.
L’intervento parte dall’analisi operativa: verifichiamo quali strumenti e piattaforme sono già in uso tra i dipendenti, individuiamo dove si concentrano i rischi di riservatezza e definiamo le regole per lavorare in sicurezza.
Prenota un’ora di consulenza con i nostri esperti per analizzare la situazione della tua azienda e capire da dove iniziare.